网络安全已成为现代信息社会不可或缺的组成部分,其中,对恶意软件(Malware)的理解及相应应对尤为关键。恶意软件是为破坏系统或窃取数据而设计的有害软件,其类型和特征多种多样。
本文将介绍各类恶意软件的定义与特征,并探讨针对各类恶意软件的具体应对措施。
了解各类恶意软件的定义与特征
什么是恶意软件
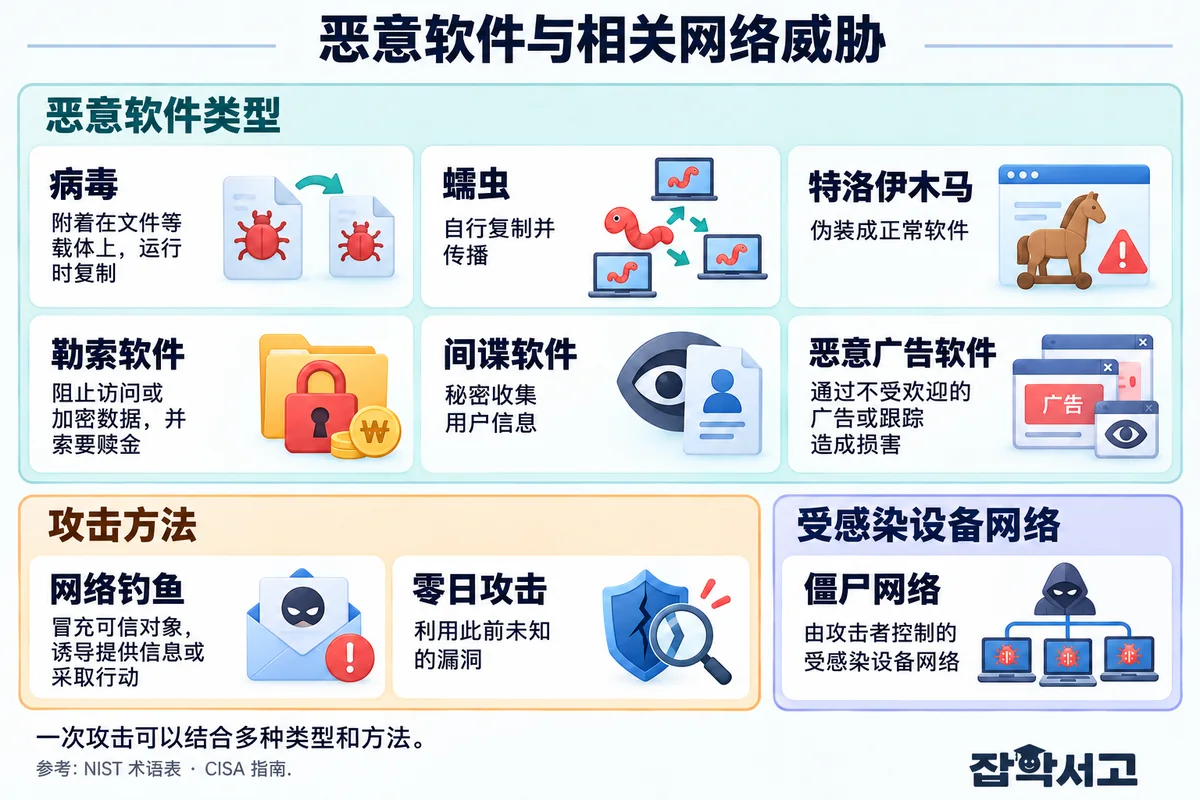
恶意软件是指侵入计算机系统并以各种方式造成危害的软件。它们主要会破坏或窃取数据,并引发系统性能下降等问题。常见的恶意软件类型包括病毒、蠕虫、特洛伊木马、间谍软件、勒索软件和广告软件等。它们以不同的方式攻击系统,应对方法也因其特征而异。
病毒:感染文件的威胁
病毒是一种附着在用户文件或系统文件上的恶意软件,每当这些文件运行时,它就会自我复制并传播。病毒主要通过感染文件和降低系统性能来妨碍用户的工作。此类病毒感染往往源于用户的疏忽,也可能在下载文件或打开电子邮件附件时传播。因此,处理来自不可信来源的文件时,始终应保持谨慎。
蠕虫:通过网络自动传播
蠕虫是一种通过网络自我复制并传播的恶意软件。它虽然不会直接感染系统文件,但可能使网络流量激增,从而降低系统性能。蠕虫无需人为干预即可自动传播,并能在短时间内大范围扩散。要预防蠕虫造成的危害,必须做好网络安全管理,并应用最新的安全补丁。
特洛伊木马:伪装成正常软件的恶意软件
特洛伊木马是一种伪装成正常软件并侵入用户系统的恶意软件。用户误以为它是可信的程序而将其安装,结果黑客便能够通过后门远程访问系统。由于这可能带来严重的安全威胁,因此安装软件时务必确认其来源,并避免使用不可信的程序。
间谍软件:偷偷收集用户信息
间谍软件是未经用户同意便被安装,用于监视用户活动或收集敏感信息的软件。它主要被滥用于广告或金融诈骗,可能严重侵犯用户隐私。间谍软件经常随免费软件一起分发,因此安装软件时应仔细阅读相关内容,并避免不必要的额外安装。
勒索软件:将文件作为人质索要钱财
勒索软件是一种先加密用户文件,再以恢复文件为条件索要钱财的恶意软件。感染勒索软件后,用户将无法访问重要数据。如果没有备份或可用的解密工具,文件恢复可能很困难,而且付款也不能保证恢复。尤其是企业遭受勒索软件攻击时,可能蒙受巨大的经济损失。为防范勒索软件,应定期备份重要数据,并使安全软件保持最新状态。
恶意软件的应对措施
为应对恶意软件威胁,必须采取多种安全措施。首先,打开不可信的电子邮件或文件时,需要格外谨慎。其次,应使操作系统和安全软件保持最新状态,以尽量减少漏洞。再次,定期备份数据、做好准备十分重要,这样即使感染恶意软件,也能尽量减少损失。
病毒与蠕虫的区别及其威胁分析
病毒与蠕虫的区别
病毒和蠕虫都是具有自我复制能力的恶意软件,但它们的运行方式存在明显差异。病毒附着在文件上进行自我复制,并在该文件每次运行时传播。由于这一过程需要用户参与,感染主要发生在打开电子邮件附件或下载文件的过程中。相比之下,蠕虫通过网络自我复制并传播,无需人为干预即可自动扩散。因此,蠕虫存在短时间内大规模传播的风险。
病毒的威胁:文件损坏与性能下降
病毒主要通过感染文件并将其损坏或删除来造成危害。受感染的文件可能无法正常运行,或者文件内容被修改,导致用户无法顺利开展工作。此外,病毒会过度消耗系统资源,降低计算机性能。尤其是在病毒大量传播时,系统可能变慢或变得不稳定,导致工作效率大幅下降。
蠕虫的威胁:网络性能下降与拒绝服务攻击
蠕虫不会感染文件,但会通过网络迅速传播,使网络流量激增。这会消耗系统资源,降低基于网络的系统的性能,并可能引发拒绝服务(DoS)攻击。尤其是在大型网络中,蠕虫传播可能导致整个网络瘫痪,给企业或机构造成严重损失。由于这些特征,应对蠕虫时必须迅速采取行动。
病毒与蠕虫的共同应对措施
严格的安全管理是对病毒和蠕虫都有效的应对措施。首先,应使用最新的安全软件持续保护系统。其次,定期更新系统并应用安全补丁,以尽量减少漏洞十分重要。最后,需要通过用户教育,提醒用户不要打开可疑文件或电子邮件。这样可以阻断恶意软件的入侵途径。
严格的安全管理与谨慎态度不可或缺
病毒和蠕虫以不同的方式危害系统。病毒通过损坏文件和降低系统性能来妨碍用户工作,而蠕虫则会降低网络性能,可能造成大规模损失。不过,仅凭严格的安全管理和用户的谨慎,就足以应对这两类恶意软件。通过这些措施防止恶意软件传播并维护系统安全,是最为重要的。
特洛伊木马与间谍软件的运行方式及其危害
特洛伊木马:伪装成正常软件的入侵者
特洛伊木马(Trojan)正如其源自希腊神话的名称所暗示的那样,是一种伪装成正常软件并侵入用户系统的恶意软件。当用户误以为它是可信的程序而将其安装时,黑客便能在系统中安装后门,从而进行远程访问。这种方式被滥用于完全控制系统或窃取用户信息。
特洛伊木马主要通过电子邮件附件或恶意链接传播。当用户毫无戒心地打开文件或安装程序时,恶意软件便会立即激活并侵入系统。后门开启后,黑客可以远程查看系统内部情况,窃取重要信息或植入其他恶意软件。尤其是密码、金融信息等敏感数据,面临很大的泄露风险。
间谍软件:偷偷收集信息的入侵者
间谍软件(Spyware)是未经用户同意便被安装到系统中,用于偷偷追踪用户活动或收集信息的软件。它主要用于广告,或被滥用于金融诈骗等非法行为。当用户访问网站或进行网购时,间谍软件会记录所有这些活动,并将敏感信息传送到外部。
这类恶意软件主要随免费软件或共享软件一起安装。用户安装软件时,间谍软件往往会在用户不知情的情况下同时安装。因此,用户面临个人活动被监视,以及个人信息或金融信息泄露到外部的风险。
特洛伊木马与间谍软件造成的危害
特洛伊木马和间谍软件分别以各种方式危害系统。特洛伊木马帮助黑客控制系统,使其能够轻易窃取敏感数据或破坏系统。此外,黑客还可能通过它安装其他恶意软件。由于特洛伊木马会在用户不知情的情况下对系统造成严重损害,因此需要严格的安全管理来加以防范。
间谍软件主要侵犯个人隐私。它会在用户不知情的情况下记录活动,并可能将这些记录用于广告或金融诈骗。这些行为可能在用户毫不知情时造成巨大的经济损失,也可能因信息泄露而引发法律问题。
特洛伊木马与间谍软件的应对措施
要防止特洛伊木马和间谍软件造成危害,必须使用可信的安全软件。应定期扫描系统,检测并清除恶意软件。此外,绝不打开可疑的电子邮件附件或下载链接也十分重要。尤其是在安装来源不明的免费软件时,应格外谨慎,并尽量避免安装不必要的程序。
勒索软件与广告软件的应对策略及预防方法
勒索软件:将文件扣为人质的恶意软件
勒索软件(Ransomware)是一种先加密用户文件,再以恢复文件为条件索要钱财的恶意软件。它通常要求以比特币等虚拟货币付款,给个人和企业都造成严重的经济损失。感染勒索软件后,用户将无法访问文件。如果没有备份或可用的解密工具,文件恢复可能很困难,而且付款也不能保证恢复。
勒索软件主要通过钓鱼邮件、恶意广告以及存在漏洞的远程桌面协议(RDP)侵入系统。当用户毫无戒心地打开钓鱼邮件的附件,或访问含有恶意软件的网站时,勒索软件就会被安装到系统中。随后,存储在系统中的文件被加密并扣为人质,黑客则以恢复文件为条件索要钱财。
广告软件:以用户不想看到的广告干扰系统
广告软件(Adware)是一种持续弹出用户不想看到的广告的恶意软件。它主要随免费软件一起分发,并在用户安装程序的过程中,在用户知情或不知情的情况下被安装到系统中。广告软件主要在用户每次访问网站时反复展示广告,并以此获取收益。
广告软件会干扰用户的网页浏览体验,并可能降低系统性能。由于多个广告窗口同时弹出,或弹出式广告持续出现,用户难以正常使用网页。此外,广告软件除了展示广告,还可能收集个人信息或提供通往其他恶意软件的途径,因此需要保持警惕。
勒索软件的应对策略
防范勒索软件最重要的应对策略是定期备份。定期将重要文件备份到外部存储设备或云端,即使遭受勒索软件攻击,也能尽量减少数据损失。备份是感染勒索软件后恢复数据的重要手段,因此应使备份保持最新状态,并与受感染的系统分离。
此外,应使用最新的安全软件,并定期更新系统和软件。这是一项重要的预防措施,可以提前堵住勒索软件可能利用的漏洞。最后,不点击可疑的电子邮件附件或链接,是预防勒索软件的关键。由于钓鱼攻击是勒索软件的主要传播途径,用户必须始终保持警惕。
广告软件的预防方法
广告软件往往在用户不知情的情况下被安装,因此只安装可信的软件十分重要。尤其是在安装免费软件时,应仔细确认是否会安装额外程序,并通过设置防止安装不必要的软件。此外,还可以使用广告拦截软件屏蔽不必要的广告,并优化系统性能。
广告软件不仅会降低系统性能,还可能威胁用户隐私,因此管理时必须始终保持警惕。建议通过定期系统检查和扫描,确认是否感染广告软件,并立即将其清除。
用户教育的重要性
用户教育是预防勒索软件和广告软件最重要的因素。应注意避免点击可疑的电子邮件附件或链接,并通过定期安全培训,让用户了解最新的安全威胁。由于一次错误操作就可能导致系统感染恶意软件,因此用户自身保持警惕十分重要。
恶意软件是网络安全面临的最大威胁之一,会根据其类型和特征造成各种危害。本文介绍了病毒、蠕虫、特洛伊木马、间谍软件、勒索软件和广告软件等各类恶意软件的定义与特征,并提出了针对各类恶意软件的具体应对措施。
通过严格的安全管理和用户的谨慎操作,可以建立免受恶意软件威胁的安全系统。此外,通过持续的安全教育和合理使用最新的安全软件来维护安全的网络环境,是最为重要的。