La ciberseguridad se ha convertido en un elemento indispensable de la sociedad de la información actual. En este ámbito, comprender el software malicioso (malware) y saber cómo responder a él es especialmente importante. El malware es software dañino diseñado para dañar sistemas o robar datos, y sus tipos y características son muy diversos.
En este material examinaremos las definiciones y características de distintos tipos de malware y veremos qué medidas concretas se pueden tomar frente a cada uno.
Definiciones y características de los distintos tipos de malware
Qué es el malware
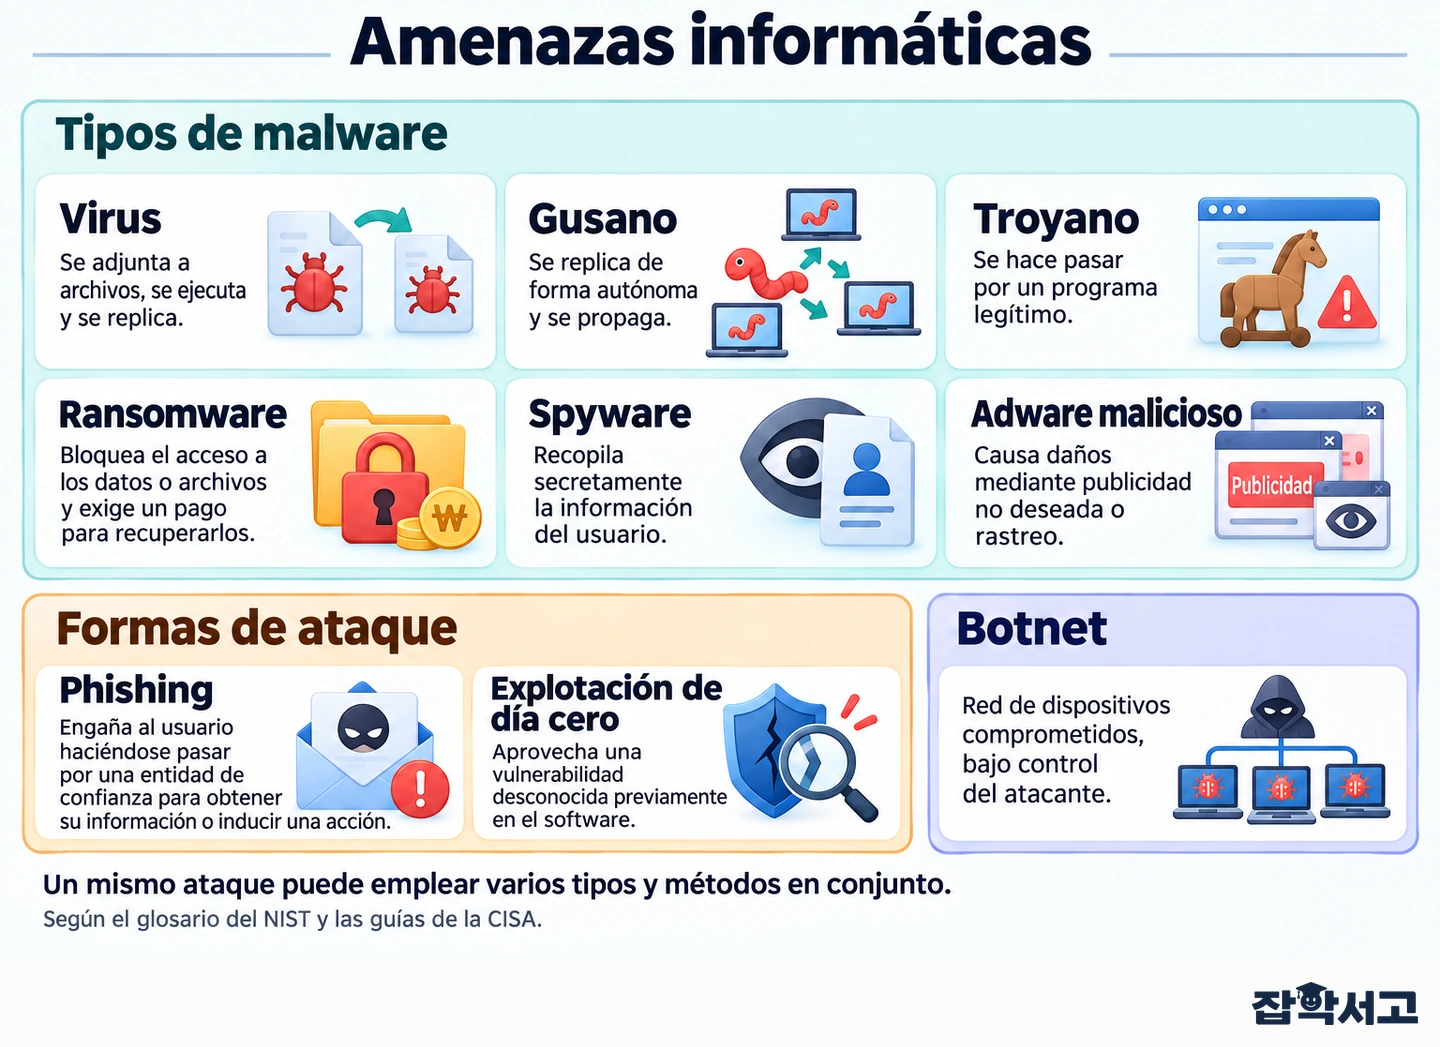
El malware es software que se infiltra en los sistemas informáticos y provoca daños de diversas formas. Entre los problemas más habituales están la corrupción o el robo de datos y la disminución del rendimiento del sistema. Los tipos más representativos de malware incluyen los virus, los gusanos, los troyanos, el spyware, el ransomware y el adware. Cada uno ataca los sistemas de una forma distinta, y las medidas de respuesta varían según sus características.
Virus: una amenaza que infecta archivos
Un virus es un tipo de malware que se adhiere a archivos del usuario o del sistema, se replica cada vez que se ejecuta el archivo y así se propaga. Los virus suelen infectar archivos y reducir el rendimiento del sistema, lo que dificulta el trabajo del usuario. Las infecciones suelen producirse por descuidos de los usuarios, y los virus también pueden propagarse al descargar archivos o abrir archivos adjuntos de correos electrónicos. Por eso, siempre se deben manejar con precaución los archivos de fuentes poco fiables.
Gusanos: propagación automática por la red
Un gusano es un tipo de malware que se replica y se propaga por la red. Aunque no infecta directamente los archivos del sistema, puede provocar un aumento brusco del tráfico de red y reducir el rendimiento del sistema. Los gusanos se propagan automáticamente sin intervención humana y pueden extenderse ampliamente en poco tiempo. Para prevenir los daños que causan, es indispensable proteger la red con rigor y aplicar los parches de seguridad más recientes.
Troyanos: malware disfrazado de software legítimo
Un troyano es un tipo de malware que se hace pasar por software legítimo para infiltrarse en el sistema del usuario. El usuario lo instala creyendo por error que es un programa fiable. Como consecuencia, un atacante puede acceder al sistema de forma remota a través de una puerta trasera. Esto puede suponer una grave amenaza para la seguridad, por lo que es importante verificar siempre la procedencia del software antes de instalarlo y evitar los programas de fuentes poco fiables.
Spyware: recopilación encubierta de información del usuario
El spyware es software que se instala sin el consentimiento del usuario para vigilar su actividad o recopilar información sensible. Se utiliza principalmente con fines publicitarios o para cometer fraudes financieros y puede vulnerar gravemente la privacidad del usuario. El spyware suele distribuirse junto con software gratuito, por lo que, al instalar un programa, conviene leer con atención las indicaciones y evitar las instalaciones adicionales innecesarias.
Ransomware: secuestro de archivos para exigir un pago
El ransomware es un tipo de malware que cifra los archivos del usuario y luego exige un pago a cambio de recuperarlos. Cuando se produce una infección, se pierde el acceso a datos importantes. Sin una copia de seguridad o una herramienta de descifrado disponible, recuperar los archivos puede resultar difícil, y ni siquiera el pago garantiza su recuperación. Las empresas, en particular, pueden sufrir pérdidas económicas enormes si son víctimas de un ataque de ransomware. Para prepararse ante esta amenaza, hay que hacer copias de seguridad periódicas de los datos importantes y mantener actualizado el software de seguridad.
Medidas de respuesta frente al malware
Para hacer frente a la amenaza del malware, se deben adoptar varias medidas de seguridad. En primer lugar, hay que extremar la precaución al abrir correos electrónicos o archivos de fuentes poco fiables. En segundo lugar, se deben mantener actualizados el sistema operativo y el software de seguridad para reducir al mínimo las vulnerabilidades. En tercer lugar, es importante hacer copias de seguridad periódicas de los datos para poder reducir al mínimo los daños incluso si se produce una infección.
Diferencias entre los virus y los gusanos y análisis de sus amenazas

Diferencias entre los virus y los gusanos
Tanto los virus como los gusanos son tipos de malware capaces de replicarse, aunque su funcionamiento difiere claramente. Un virus se adhiere a un archivo, se replica y se propaga cada vez que se ejecuta ese archivo. Como requiere la intervención del usuario, la infección suele producirse al abrir archivos adjuntos de correos electrónicos o al descargar archivos. El gusano, en cambio, se replica y se propaga por la red de forma automática, incluso sin intervención humana. Por ello, existe el riesgo de que los gusanos se propaguen a gran escala en poco tiempo.
La amenaza de los virus: daños en los archivos y pérdida de rendimiento
Los virus causan daños principalmente al infectar archivos para corromperlos o eliminarlos. Los archivos infectados pueden dejar de ejecutarse correctamente o ver alterado su contenido, lo que impide al usuario trabajar con normalidad. Además, los virus consumen demasiados recursos del sistema y reducen el rendimiento del equipo. Cuando un virus se propaga mucho, el sistema puede volverse lento o inestable y reducir considerablemente la eficiencia del trabajo.
La amenaza de los gusanos: pérdida de rendimiento de la red y ataques de denegación de servicio
Los gusanos se propagan con rapidez por la red y provocan un aumento brusco del tráfico sin infectar archivos. Esto consume recursos del sistema y reduce el rendimiento de los sistemas que funcionan en red, lo que puede dar lugar a ataques de denegación de servicio (DoS). En las redes de gran tamaño, en particular, la propagación de un gusano puede paralizar toda la red y causar graves daños a empresas o instituciones. Por estas características, es indispensable responder con rapidez.
Medidas comunes de respuesta frente a virus y gusanos
Una gestión rigurosa de la seguridad es una medida eficaz tanto frente a los virus como frente a los gusanos. En primer lugar, hay que utilizar software de seguridad actualizado para proteger el sistema de forma continua. En segundo lugar, es importante actualizar el sistema con regularidad y aplicar parches de seguridad para reducir al mínimo las vulnerabilidades. Por último, es necesario formar a los usuarios para que eviten abrir archivos o correos electrónicos sospechosos. Estas medidas permiten cerrar las vías de entrada del malware.
La gestión rigurosa de la seguridad y la precaución son indispensables
Los virus y los gusanos dañan los sistemas de formas distintas. Los virus dañan archivos y reducen el rendimiento del sistema, lo que entorpece el trabajo del usuario, mientras que los gusanos reducen el rendimiento de la red y pueden causar daños a gran escala. Para hacer frente a ambos tipos de malware, basta con una gestión rigurosa de la seguridad y la precaución de los usuarios. Lo más importante es aplicar estas medidas para evitar la propagación del malware y mantener el sistema seguro.
Cómo funcionan los troyanos y el spyware y qué daños causan
Troyanos: intrusos disfrazados de software legítimo
El troyano (Trojan) es un tipo de malware cuyo nombre proviene de la mitología griega y alude a su forma de infiltrarse en el sistema del usuario haciéndose pasar por software legítimo. Si el usuario lo instala creyendo por error que es un programa fiable, el atacante puede instalar una puerta trasera en el sistema para acceder a él de forma remota. Este acceso se aprovecha para tomar el control total del sistema o robar información del usuario.
Los troyanos se propagan principalmente a través de archivos adjuntos de correos electrónicos o enlaces maliciosos. Si el usuario abre el archivo o instala el programa sin sospechar nada, el malware se activa en ese momento y se infiltra en el sistema. Una vez abierta la puerta trasera, el atacante puede examinar el sistema de forma remota, robar información importante o introducir más malware. Existe un riesgo especialmente alto de que queden expuestos datos sensibles, como contraseñas e información financiera.
Spyware: un intruso que recopila información en secreto
El software espía (Spyware) se instala en el sistema sin el consentimiento del usuario para seguir su actividad en secreto o recopilar información. Se emplea principalmente con fines publicitarios o se aprovecha para actividades ilegales, como el fraude financiero. Cuando el usuario visita sitios web o hace compras en línea, el spyware registra toda esa actividad y envía información sensible al exterior.
Este malware suele instalarse como parte de programas gratuitos o de distribución compartida. Al instalar software, es frecuente que el usuario instale también spyware sin darse cuenta. Como resultado, se vigila su actividad privada y existe el riesgo de que sus datos personales o financieros se filtren al exterior.
Daños causados por los troyanos y el spyware
Los troyanos y el spyware pueden causar daños a los sistemas de distintas maneras. Los troyanos permiten al atacante controlar el sistema, lo que le facilita robar datos sensibles o dañar el sistema. También pueden servir para instalar más malware. Como los troyanos pueden causar graves daños al sistema sin que el usuario se dé cuenta, hace falta una gestión rigurosa de la seguridad para prevenirlos.
El spyware vulnera principalmente la privacidad de las personas. Registra la actividad del usuario sin que este se dé cuenta y puede utilizarla con fines publicitarios o para cometer fraudes financieros. Estas prácticas pueden ocasionarle graves pérdidas económicas sin que lo advierta e incluso dar lugar a problemas legales por la filtración de información.
Medidas de respuesta frente a los troyanos y el spyware
Para prevenir los daños causados por los troyanos y el spyware, es indispensable utilizar software de seguridad fiable. Se debe analizar el sistema con regularidad para detectar y eliminar el malware. También es importante no abrir nunca archivos adjuntos de correos electrónicos ni enlaces de descarga que resulten sospechosos. Conviene extremar la precaución al instalar software gratuito de procedencia incierta y evitar que se instalen programas innecesarios.
Estrategias de respuesta y medidas de prevención frente al ransomware y el adware
Ransomware: malware que secuestra archivos
El ransomware (Ransomware) es un tipo de malware que cifra los archivos del usuario y después exige un pago a cambio de recuperarlos. Por lo general, exige el pago en monedas virtuales como el bitcóin y causa graves daños económicos tanto a particulares como a empresas. Una infección por ransomware impide acceder a los archivos. Sin una copia de seguridad o una herramienta de descifrado disponible, recuperar los archivos puede resultar difícil, y ni siquiera el pago garantiza su recuperación.
El ransomware se infiltra en los sistemas principalmente a través de correos electrónicos de phishing, anuncios maliciosos y el protocolo de escritorio remoto (RDP) cuando es vulnerable. El ransomware se instala en el sistema cuando el usuario, sin sospechar nada, abre un archivo adjunto de un correo de phishing o visita un sitio web que contiene malware. Luego, los archivos almacenados en el sistema quedan cifrados y secuestrados, y el atacante exige un pago a cambio de recuperarlos.
Adware: anuncios no deseados que interfieren con el sistema
El adware (Adware) es un tipo de malware que muestra continuamente anuncios que el usuario no desea ver. Suele distribuirse junto con software gratuito y se instala en el sistema sin que el usuario se dé cuenta mientras instala el programa. El adware suele mostrar anuncios repetidamente cada vez que el usuario visita un sitio web y genera ingresos de esta forma.
El adware puede interferir con la navegación web del usuario y reducir el rendimiento del sistema. La apertura de varias ventanas publicitarias o la aparición continua de anuncios emergentes dificulta el uso normal de la web. También se debe actuar con precaución porque, además de mostrar anuncios, el adware puede recopilar datos personales o abrir una vía de entrada para otros tipos de malware.
Estrategias de respuesta frente al ransomware
La estrategia más importante para protegerse del ransomware es hacer copias de seguridad periódicas. Guardar periódicamente copias de los archivos importantes en un medio de almacenamiento externo o en la nube permite reducir al mínimo la pérdida de datos incluso si se produce un ataque de ransomware. Como las copias de seguridad son un medio importante para recuperar los datos en caso de infección, conviene mantenerlas actualizadas y separadas del sistema infectado.
También hay que utilizar software de seguridad actualizado y actualizar periódicamente el sistema y los programas. Esta medida preventiva permite cerrar de antemano las vulnerabilidades que el ransomware podría explotar. Por último, evitar hacer clic en archivos adjuntos o enlaces de correos electrónicos sospechosos es fundamental para prevenir el ransomware. Como los ataques de phishing son una de sus principales vías de propagación, los usuarios deben mantenerse siempre alerta.
Cómo prevenir el adware
Como el adware suele instalarse sin que el usuario se dé cuenta, es importante instalar únicamente software fiable. Al instalar software gratuito, conviene comprobar con atención si se van a instalar programas adicionales y configurar la instalación para evitar que se añada software innecesario. También se puede usar software de bloqueo de anuncios para bloquear la publicidad innecesaria y optimizar el rendimiento del sistema.
El adware puede reducir el rendimiento del sistema y amenazar la privacidad del usuario, por lo que conviene mantenerse alerta y ocuparse de este riesgo de forma continua. Es recomendable realizar revisiones y análisis periódicos del sistema para comprobar si está infectado por adware y eliminarlo de inmediato si se detecta.
Importancia de la formación de los usuarios
La formación de los usuarios es el factor más importante para prevenir tanto el ransomware como el adware. Hay que tener cuidado para evitar hacer clic en archivos adjuntos o enlaces de correos electrónicos sospechosos y ofrecer formación periódica en seguridad para dar a conocer las amenazas más recientes. Como basta una sola acción equivocada para que el sistema se infecte con malware, es importante que los propios usuarios se mantengan alerta.
El malware es una de las mayores amenazas para la ciberseguridad y puede causar daños diversos según su tipo y sus características. En este material hemos examinado las definiciones y características de varios tipos de malware, como los virus, los gusanos, los troyanos, el spyware, el ransomware y el adware, y hemos presentado medidas concretas para responder a cada uno.
Una gestión rigurosa de la seguridad y la precaución de los usuarios permiten construir sistemas protegidos frente a las amenazas del malware. También es fundamental mantener un entorno digital seguro mediante la formación continua en seguridad y el uso adecuado de software de seguridad actualizado.