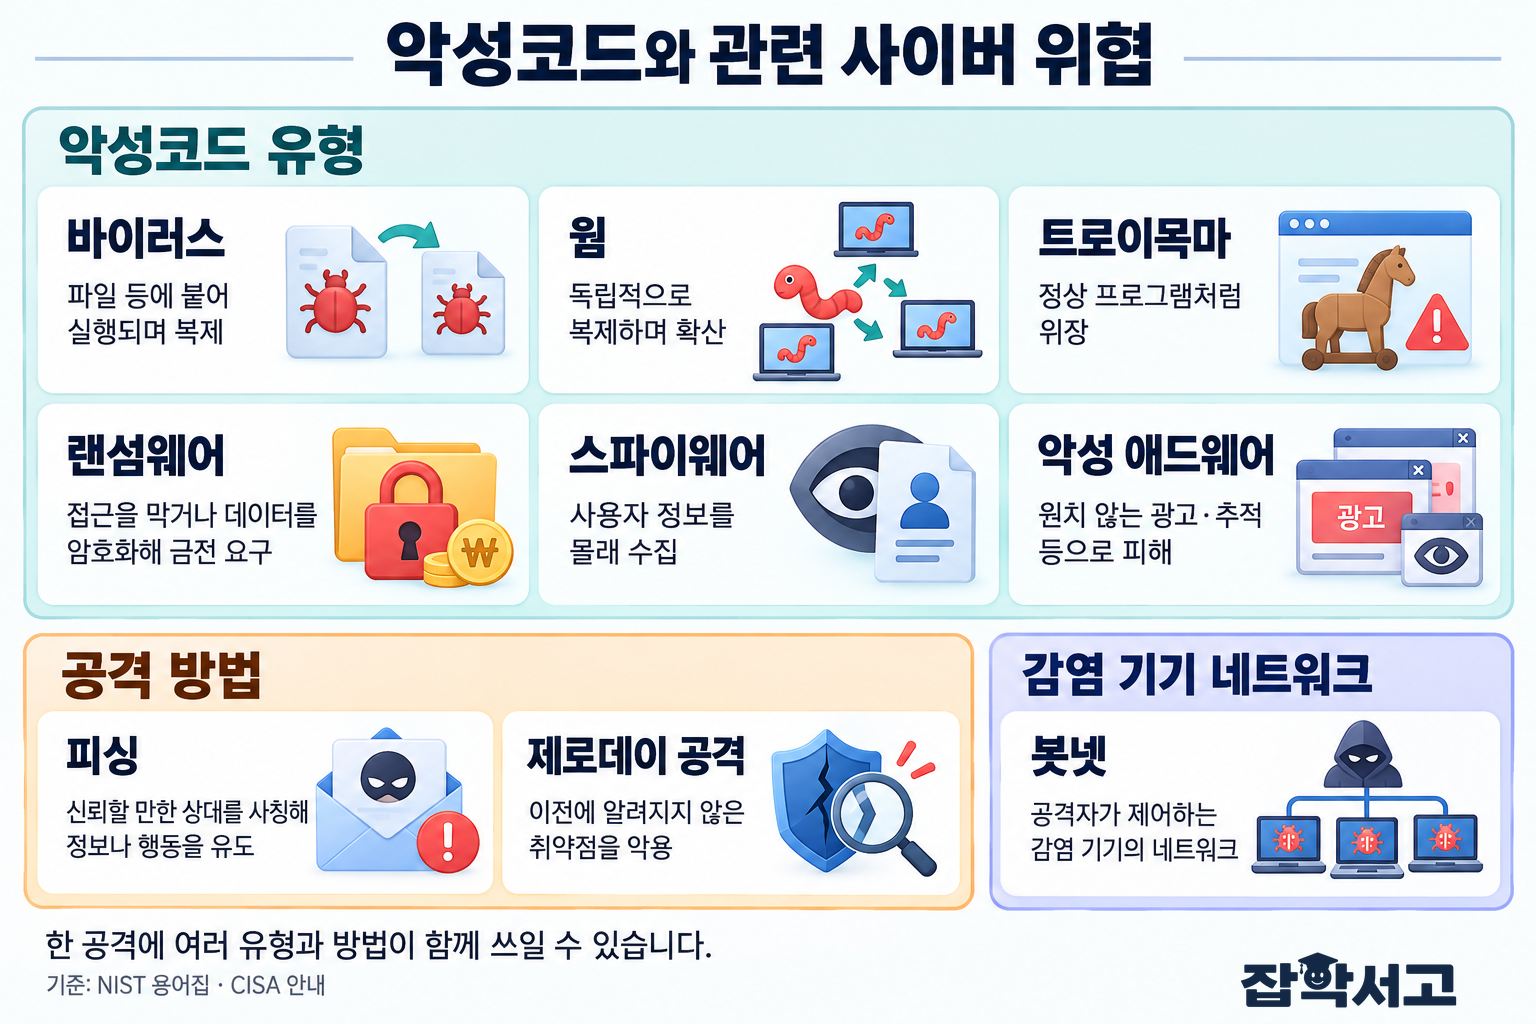
An ninh mạng đã trở thành yếu tố thiết yếu trong xã hội thông tin hiện đại, trong đó việc hiểu mã độc (Malware) và có biện pháp ứng phó phù hợp giữ vai trò đặc biệt quan trọng. Mã độc là phần mềm có hại được thiết kế nhằm phá hoại hệ thống hoặc đánh cắp dữ liệu, với chủng loại và đặc điểm rất đa dạng.
Tài liệu này tìm hiểu định nghĩa và đặc điểm của nhiều loại mã độc, đồng thời xem xét các biện pháp ứng phó cụ thể với từng loại.
Tìm hiểu định nghĩa và đặc điểm của các loại mã độc
Mã độc là gì
Mã độc là phần mềm xâm nhập vào hệ thống máy tính và gây thiệt hại dưới nhiều hình thức. Chúng chủ yếu làm hỏng hoặc đánh cắp dữ liệu, đồng thời gây ra các vấn đề như suy giảm hiệu năng hệ thống. Những loại mã độc tiêu biểu gồm virus, sâu máy tính, Trojan, phần mềm gián điệp, mã độc tống tiền và phần mềm quảng cáo. Mỗi loại tấn công hệ thống theo cách khác nhau, vì vậy biện pháp ứng phó cũng thay đổi tùy theo đặc điểm của chúng.
Virus: Mối đe dọa lây nhiễm vào tệp
Virus là mã độc bám vào tệp của người dùng hoặc tệp hệ thống, tự sao chép và lây lan mỗi khi được thực thi. Virus chủ yếu lây nhiễm vào tệp và làm giảm hiệu năng hệ thống, cản trở công việc của người dùng. Việc nhiễm virus thường xuất phát từ sự bất cẩn của người dùng, và virus cũng có thể lây lan khi tải tệp xuống hoặc mở tệp đính kèm email. Vì vậy, luôn phải thận trọng khi xử lý các tệp từ nguồn không đáng tin cậy.
Sâu máy tính: Tự động lây lan qua mạng
Sâu máy tính là mã độc tự sao chép và lây lan qua mạng. Dù không trực tiếp lây nhiễm vào tệp hệ thống, chúng có thể khiến lưu lượng mạng tăng đột biến và làm giảm hiệu năng hệ thống. Sâu máy tính tự động lây lan mà không cần sự can thiệp của con người và có thể lan rộng trong thời gian ngắn. Để ngăn ngừa thiệt hại do sâu máy tính, cần bảo đảm an ninh mạng chặt chẽ và áp dụng các bản vá bảo mật mới nhất.
Trojan: Mã độc ngụy trang thành phần mềm hợp lệ
Trojan là mã độc ngụy trang thành phần mềm hợp lệ để xâm nhập vào hệ thống của người dùng. Người dùng lầm tưởng đây là chương trình đáng tin cậy và cài đặt nó, từ đó tin tặc có thể truy cập hệ thống từ xa thông qua cửa hậu. Điều này có thể gây ra mối đe dọa bảo mật nghiêm trọng, vì vậy cần kiểm tra kỹ nguồn gốc khi cài đặt phần mềm và tránh các chương trình không đáng tin cậy.
Phần mềm gián điệp: Bí mật thu thập thông tin của người dùng
Phần mềm gián điệp là phần mềm được cài đặt khi chưa có sự đồng ý của người dùng nhằm theo dõi hoạt động hoặc thu thập thông tin nhạy cảm của họ. Chúng chủ yếu bị lợi dụng cho mục đích quảng cáo hoặc lừa đảo tài chính và có thể xâm phạm nghiêm trọng quyền riêng tư của người dùng. Phần mềm gián điệp thường được phân phối kèm phần mềm miễn phí, vì vậy khi cài đặt phần mềm, cần đọc kỹ nội dung và tránh cài thêm những thành phần không cần thiết.
Mã độc tống tiền: Giữ tệp làm con tin để đòi tiền
Mã độc tống tiền mã hóa các tệp của người dùng, sau đó yêu cầu trả tiền để khôi phục chúng. Khi nhiễm mã độc tống tiền, người dùng không thể truy cập dữ liệu quan trọng; nếu không có bản sao lưu hoặc công cụ giải mã khả dụng, việc khôi phục tệp có thể gặp khó khăn, và ngay cả khi trả tiền cũng không được bảo đảm khôi phục. Đặc biệt, doanh nghiệp có thể chịu thiệt hại kinh tế rất lớn khi bị mã độc tống tiền tấn công. Để phòng ngừa mã độc tống tiền, cần định kỳ sao lưu dữ liệu quan trọng và luôn cập nhật phần mềm bảo mật.
Biện pháp ứng phó với mã độc
Để đối phó với mối đe dọa từ mã độc, cần triển khai nhiều biện pháp bảo mật. Thứ nhất, phải đặc biệt thận trọng khi mở email hoặc tệp không đáng tin cậy. Thứ hai, cần luôn cập nhật hệ điều hành và phần mềm bảo mật để giảm thiểu các lỗ hổng. Thứ ba, cần chuẩn bị bằng cách sao lưu dữ liệu định kỳ để có thể giảm thiểu thiệt hại ngay cả khi nhiễm mã độc.
Phân tích sự khác biệt và mối đe dọa của virus và sâu máy tính
Sự khác biệt giữa virus và sâu máy tính
Virus và sâu máy tính đều là mã độc có khả năng tự sao chép, nhưng có sự khác biệt rõ rệt về cách hoạt động. Virus bám vào tệp để tự sao chép và lây lan mỗi khi tệp đó được thực thi. Do cần sự can thiệp của người dùng, virus chủ yếu lây nhiễm trong quá trình mở tệp đính kèm email hoặc tải tệp xuống. Ngược lại, sâu máy tính tự sao chép và lây lan qua mạng, tự động phát tán mà không cần sự can thiệp của con người. Vì vậy, sâu máy tính có nguy cơ lây lan trên quy mô lớn trong thời gian ngắn.
Mối đe dọa từ virus: Hư hỏng tệp và suy giảm hiệu năng
Virus chủ yếu gây thiệt hại bằng cách lây nhiễm vào tệp rồi làm hỏng hoặc xóa chúng. Tệp bị nhiễm có thể không thực thi bình thường hoặc bị thay đổi nội dung, khiến người dùng không thể làm việc suôn sẻ. Ngoài ra, virus còn tiêu tốn quá mức tài nguyên hệ thống, làm giảm hiệu năng máy tính. Đặc biệt, khi virus lây lan mạnh, hệ thống có thể chậm đi hoặc trở nên không ổn định, khiến hiệu quả công việc giảm đáng kể.
Mối đe dọa từ sâu máy tính: Suy giảm hiệu năng mạng và tấn công từ chối dịch vụ
Sâu máy tính không lây nhiễm vào tệp nhưng lây lan nhanh qua mạng, khiến lưu lượng mạng tăng đột biến. Điều này tiêu tốn tài nguyên hệ thống và làm giảm hiệu năng của các hệ thống hoạt động dựa trên mạng, có thể dẫn đến tấn công từ chối dịch vụ (DoS). Đặc biệt, trong các mạng quy mô lớn, sự lây lan của sâu máy tính có thể làm tê liệt toàn bộ mạng, gây thiệt hại lớn cho doanh nghiệp hoặc tổ chức. Do những đặc điểm này, việc ứng phó nhanh chóng với sâu máy tính là điều thiết yếu.
Biện pháp ứng phó chung với virus và sâu máy tính
Biện pháp hiệu quả để ứng phó với cả virus lẫn sâu máy tính là quản lý bảo mật chặt chẽ. Thứ nhất, cần sử dụng phần mềm bảo mật mới nhất để liên tục bảo vệ hệ thống. Thứ hai, cần giảm thiểu lỗ hổng bằng cách định kỳ cập nhật hệ thống và áp dụng các bản vá bảo mật. Cuối cùng, cần hướng dẫn người dùng thận trọng, không mở các tệp hoặc email đáng ngờ. Qua đó có thể chặn các đường xâm nhập của mã độc.
Quản lý bảo mật chặt chẽ và sự thận trọng là điều thiết yếu
Virus và sâu máy tính gây thiệt hại cho hệ thống theo những cách khác nhau. Virus làm hỏng tệp và giảm hiệu năng hệ thống, cản trở công việc của người dùng, trong khi sâu máy tính làm giảm hiệu năng mạng và có thể gây thiệt hại trên quy mô lớn. Tuy nhiên, chỉ cần quản lý bảo mật chặt chẽ và người dùng thận trọng cũng có thể ứng phó đầy đủ với cả hai loại mã độc. Điều quan trọng hơn hết là thông qua đó ngăn mã độc lây lan và duy trì sự an toàn của hệ thống.
Cách thức hoạt động và thiệt hại của Trojan và phần mềm gián điệp
Trojan: Kẻ xâm nhập ngụy trang thành phần mềm hợp lệ
Trojan, với tên gọi bắt nguồn từ thần thoại Hy Lạp, là mã độc ngụy trang thành phần mềm hợp lệ để xâm nhập vào hệ thống của người dùng. Khi người dùng lầm tưởng đây là chương trình đáng tin cậy và cài đặt nó, tin tặc có thể cài cửa hậu vào hệ thống để truy cập từ xa. Điều này bị lợi dụng để kiểm soát hoàn toàn hệ thống hoặc đánh cắp thông tin của người dùng.
Trojan chủ yếu lây lan qua tệp đính kèm email hoặc liên kết độc hại. Khi người dùng mở tệp hoặc cài đặt chương trình mà không nghi ngờ, mã độc lập tức được kích hoạt và xâm nhập vào hệ thống. Sau khi cửa hậu được mở, tin tặc có thể quan sát bên trong hệ thống từ xa, đánh cắp thông tin quan trọng hoặc cài thêm mã độc. Đặc biệt, nguy cơ lộ dữ liệu nhạy cảm như mật khẩu và thông tin tài chính là rất lớn.
Phần mềm gián điệp: Kẻ xâm nhập bí mật thu thập thông tin
Phần mềm gián điệp (Spyware) là phần mềm được cài đặt vào hệ thống khi chưa có sự đồng ý của người dùng, bí mật theo dõi hoạt động hoặc thu thập thông tin của họ. Chúng chủ yếu được sử dụng cho mục đích quảng cáo hoặc bị lợi dụng vào những hành vi bất hợp pháp như lừa đảo tài chính. Khi người dùng truy cập trang web hoặc mua sắm trực tuyến, phần mềm gián điệp ghi lại toàn bộ các hoạt động đó và gửi thông tin nhạy cảm ra bên ngoài.
Loại mã độc này chủ yếu được cài đặt kèm phần mềm miễn phí hoặc phần mềm dùng thử. Khi người dùng cài đặt phần mềm, phần mềm gián điệp thường được cài cùng mà họ không hay biết. Vì vậy, người dùng có nguy cơ bị theo dõi hoạt động cá nhân và bị rò rỉ thông tin cá nhân hoặc thông tin tài chính ra bên ngoài.
Thiệt hại do Trojan và phần mềm gián điệp gây ra
Trojan và phần mềm gián điệp gây thiệt hại cho hệ thống theo nhiều cách khác nhau. Trojan giúp tin tặc kiểm soát hệ thống, từ đó dễ dàng đánh cắp dữ liệu nhạy cảm hoặc phá hoại hệ thống. Hơn nữa, mã độc bổ sung cũng có thể được cài đặt thông qua chúng. Vì Trojan gây tổn hại lớn cho hệ thống mà người dùng không hay biết, cần quản lý bảo mật chặt chẽ để ngăn chặn chúng.
Phần mềm gián điệp chủ yếu xâm phạm quyền riêng tư cá nhân. Chúng ghi lại hoạt động mà người dùng không hay biết, rồi có thể sử dụng những thông tin đó cho mục đích quảng cáo hoặc lừa đảo tài chính. Những hành vi này có thể gây thiệt hại kinh tế lớn mà người dùng không nhận ra, đồng thời có thể dẫn đến các vấn đề pháp lý do rò rỉ thông tin.
Biện pháp ứng phó với Trojan và phần mềm gián điệp
Để ngăn ngừa thiệt hại do Trojan và phần mềm gián điệp, việc sử dụng phần mềm bảo mật đáng tin cậy là điều thiết yếu. Cần định kỳ quét hệ thống để phát hiện và loại bỏ mã độc. Ngoài ra, điều quan trọng là tuyệt đối không mở tệp đính kèm email hoặc liên kết tải xuống đáng ngờ. Đặc biệt, cần thận trọng khi cài đặt phần mềm miễn phí không rõ nguồn gốc và nên tránh cài các chương trình không cần thiết.
Chiến lược ứng phó và phương pháp phòng ngừa mã độc tống tiền và phần mềm quảng cáo
Mã độc tống tiền: Mã độc giữ tệp làm con tin
Mã độc tống tiền (Ransomware) mã hóa các tệp của người dùng, sau đó yêu cầu trả tiền để khôi phục chúng. Chúng chủ yếu yêu cầu thanh toán bằng tiền mã hóa như Bitcoin và gây thiệt hại kinh tế nghiêm trọng cho cả cá nhân lẫn doanh nghiệp. Khi nhiễm mã độc tống tiền, người dùng không thể truy cập các tệp; nếu không có bản sao lưu hoặc công cụ giải mã khả dụng, việc khôi phục tệp có thể gặp khó khăn, và ngay cả khi trả tiền cũng không được bảo đảm khôi phục.
Mã độc tống tiền chủ yếu xâm nhập vào hệ thống qua email lừa đảo, quảng cáo độc hại và giao thức máy tính từ xa (RDP) có lỗ hổng. Khi người dùng mở tệp đính kèm trong email lừa đảo mà không nghi ngờ hoặc truy cập trang web chứa mã độc, mã độc tống tiền sẽ được cài đặt vào hệ thống. Sau đó, các tệp lưu trong hệ thống bị mã hóa và giữ làm con tin, còn tin tặc yêu cầu trả tiền để khôi phục chúng.
Phần mềm quảng cáo: Gây cản trở hệ thống bằng quảng cáo không mong muốn
Phần mềm quảng cáo (Adware) là mã độc liên tục hiển thị những quảng cáo mà người dùng không mong muốn. Chúng chủ yếu được phân phối kèm phần mềm miễn phí và được cài vào hệ thống trong quá trình người dùng cài đặt chương trình, dù họ có biết hay không. Phần mềm quảng cáo chủ yếu liên tục hiển thị quảng cáo mỗi khi người dùng truy cập trang web, qua đó tạo ra doanh thu.
Phần mềm quảng cáo cản trở trải nghiệm duyệt web của người dùng và có thể làm giảm hiệu năng hệ thống. Do nhiều cửa sổ quảng cáo được mở hoặc quảng cáo bật lên xuất hiện liên tục, người dùng khó sử dụng web bình thường. Ngoài ra, bên cạnh việc hiển thị quảng cáo, phần mềm quảng cáo còn có thể thu thập thông tin cá nhân hoặc tạo đường dẫn tới mã độc khác, vì vậy cần thận trọng.
Chiến lược ứng phó với mã độc tống tiền
Chiến lược ứng phó quan trọng nhất để bảo vệ trước mã độc tống tiền là sao lưu định kỳ. Bằng cách thường xuyên sao lưu các tệp quan trọng vào thiết bị lưu trữ bên ngoài hoặc đám mây, có thể giảm thiểu mất mát dữ liệu ngay cả khi bị mã độc tống tiền tấn công. Vì bản sao lưu là phương tiện quan trọng để khôi phục dữ liệu khi nhiễm mã độc tống tiền, cần lưu chúng tách biệt với hệ thống bị nhiễm và luôn cập nhật.
Ngoài ra, cần sử dụng phần mềm bảo mật mới nhất và định kỳ cập nhật hệ thống cũng như phần mềm. Đây là biện pháp phòng ngừa quan trọng nhằm ngăn chặn trước các lỗ hổng mà mã độc tống tiền có thể khai thác. Cuối cùng, không nhấp vào tệp đính kèm email hoặc liên kết đáng ngờ là yếu tố cốt lõi để phòng ngừa mã độc tống tiền. Vì tấn công lừa đảo là con đường lây lan chủ yếu của mã độc tống tiền, người dùng phải luôn cảnh giác.
Phương pháp phòng ngừa phần mềm quảng cáo
Vì phần mềm quảng cáo thường được cài đặt mà người dùng không hay biết, điều quan trọng là chỉ cài phần mềm đáng tin cậy. Đặc biệt, khi cài phần mềm miễn phí, cần kiểm tra kỹ xem có chương trình bổ sung được cài kèm hay không và thiết lập để những phần mềm không cần thiết không được cài đặt. Ngoài ra, có thể sử dụng phần mềm chặn quảng cáo để chặn các quảng cáo không cần thiết và tối ưu hóa hiệu năng hệ thống.
Vì phần mềm quảng cáo không chỉ làm giảm hiệu năng hệ thống mà còn có thể đe dọa quyền riêng tư của người dùng, cần luôn cảnh giác khi quản lý chúng. Nên định kỳ kiểm tra và quét hệ thống để xác định có nhiễm phần mềm quảng cáo hay không, đồng thời loại bỏ ngay khi phát hiện.
Tầm quan trọng của việc đào tạo người dùng
Yếu tố quan trọng nhất để phòng ngừa cả mã độc tống tiền lẫn phần mềm quảng cáo là đào tạo người dùng. Cần thận trọng để không nhấp vào tệp đính kèm email hoặc liên kết đáng ngờ, đồng thời thông tin về các mối đe dọa bảo mật mới nhất thông qua hoạt động đào tạo bảo mật định kỳ. Vì chỉ một hành động sai cũng có thể khiến hệ thống nhiễm mã độc, điều quan trọng là người dùng phải tự có ý thức cảnh giác.
Mã độc là một trong những mối đe dọa lớn nhất đối với an ninh mạng và có thể gây ra nhiều thiệt hại khác nhau tùy theo chủng loại và đặc điểm. Tài liệu này đã tìm hiểu định nghĩa và đặc điểm của nhiều loại mã độc như virus, sâu máy tính, Trojan, phần mềm gián điệp, mã độc tống tiền và phần mềm quảng cáo, đồng thời đề xuất các biện pháp ứng phó cụ thể với từng loại.
Bằng cách quản lý bảo mật chặt chẽ và nâng cao sự thận trọng của người dùng, có thể xây dựng hệ thống an toàn trước các mối đe dọa từ mã độc. Ngoài ra, điều quan trọng hơn hết là duy trì môi trường mạng an toàn thông qua đào tạo bảo mật liên tục và sử dụng phù hợp các phần mềm bảo mật mới nhất.