आधुनिक सूचना समाज में साइबर सुरक्षा एक अनिवार्य तत्व बन चुकी है। इसमें विशेष रूप से मैलवेयर (Malware) को समझना और उसके अनुसार उपाय करना केंद्रीय महत्व रखता है। मैलवेयर ऐसा हानिकारक सॉफ़्टवेयर है जिसे सिस्टम को नुकसान पहुँचाने या डेटा चुराने के लिए बनाया जाता है, और इसके प्रकार तथा विशेषताएँ बहुत विविध हैं।
इस सामग्री में हम विभिन्न प्रकार के मैलवेयर की परिभाषाओं और विशेषताओं को समझेंगे तथा प्रत्येक से निपटने के ठोस उपायों पर भी विचार करेंगे।
विभिन्न प्रकार के मैलवेयर की परिभाषाओं और विशेषताओं को समझना
मैलवेयर क्या है
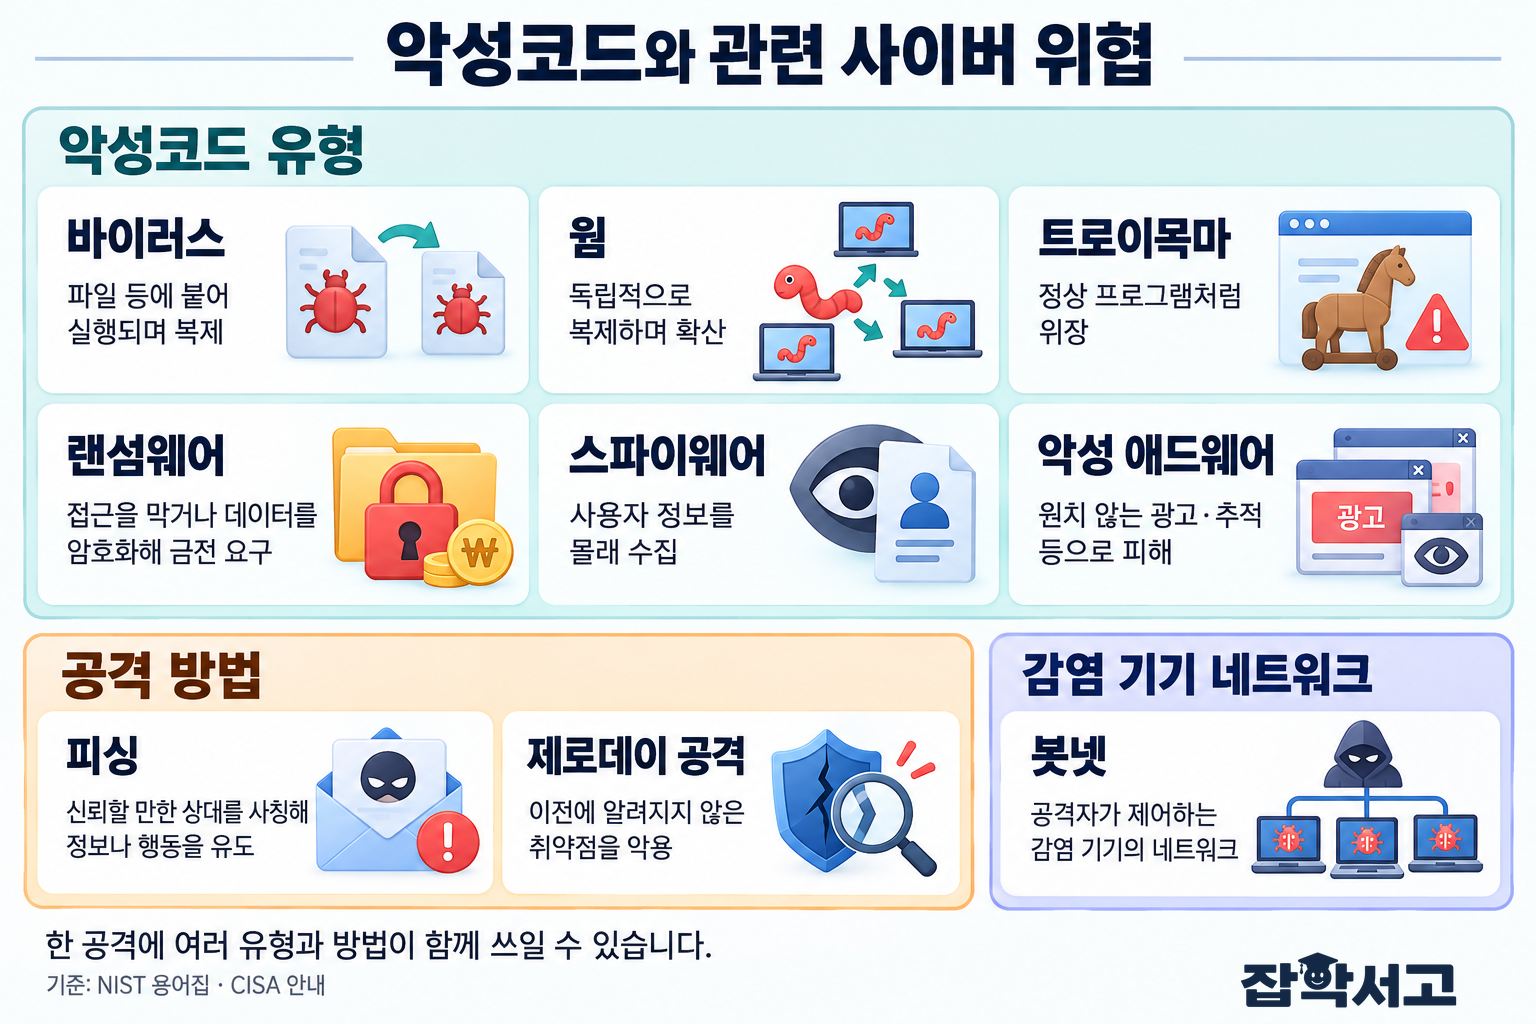
मैलवेयर ऐसे सॉफ़्टवेयर को कहते हैं जो कंप्यूटर सिस्टम में घुसकर विभिन्न तरीकों से नुकसान पहुँचाता है। यह मुख्य रूप से डेटा को क्षतिग्रस्त करता या चुराता है और सिस्टम के प्रदर्शन में गिरावट जैसी समस्याएँ पैदा करता है। मैलवेयर के प्रमुख प्रकारों में वायरस, वर्म, ट्रोजन हॉर्स, स्पाइवेयर, रैनसमवेयर और एडवेयर शामिल हैं। ये अलग-अलग तरीकों से सिस्टम पर हमला करते हैं और इनकी विशेषताओं के अनुसार इनसे निपटने के तरीके भी अलग होते हैं।
वायरस: फ़ाइलों को संक्रमित करने वाला खतरा
वायरस ऐसा मैलवेयर है जो उपयोगकर्ता की फ़ाइलों या सिस्टम फ़ाइलों से जुड़ जाता है और उनके हर बार चलने पर अपनी प्रतिलिपि बनाकर फैलता है। वायरस मुख्य रूप से फ़ाइलों को संक्रमित करता है और सिस्टम का प्रदर्शन घटाकर उपयोगकर्ता के काम में बाधा डालता है। वायरस का संक्रमण अक्सर उपयोगकर्ता की असावधानी के कारण होता है और यह फ़ाइल डाउनलोड करते समय या ईमेल अटैचमेंट खोलते समय भी फैल सकता है। इसलिए अविश्वसनीय स्रोतों से मिली फ़ाइलों का उपयोग हमेशा सावधानी से करना चाहिए।
वर्म: नेटवर्क के माध्यम से अपने आप फैलना
वर्म ऐसा मैलवेयर है जो नेटवर्क के माध्यम से अपनी प्रतिलिपियाँ बनाकर फैलता है। यह सीधे सिस्टम फ़ाइलों को संक्रमित नहीं करता, लेकिन नेटवर्क ट्रैफ़िक में तेज़ वृद्धि करके सिस्टम का प्रदर्शन घटा सकता है। वर्म मानव हस्तक्षेप के बिना भी अपने आप फैलता है और कम समय में व्यापक स्तर पर फैल सकता है। वर्म से होने वाले नुकसान को रोकने के लिए नेटवर्क की सुरक्षा पुख्ता करना और नवीनतम सुरक्षा पैच लागू करना आवश्यक है।
ट्रोजन हॉर्स: सामान्य सॉफ़्टवेयर का रूप धारण करने वाला मैलवेयर
ट्रोजन हॉर्स ऐसा मैलवेयर है जो सामान्य सॉफ़्टवेयर का रूप धारण करके उपयोगकर्ता के सिस्टम में घुसता है। उपयोगकर्ता इसे विश्वसनीय प्रोग्राम समझकर इंस्टॉल कर देता है और इसके परिणामस्वरूप हैकर बैकडोर के माध्यम से दूर से सिस्टम तक पहुँच सकता है। इससे गंभीर सुरक्षा खतरे उत्पन्न हो सकते हैं, इसलिए सॉफ़्टवेयर इंस्टॉल करते समय उसके स्रोत की जाँच करना और अविश्वसनीय प्रोग्रामों से बचना महत्वपूर्ण है।
स्पाइवेयर: चुपके से उपयोगकर्ता की जानकारी इकट्ठा करना
स्पाइवेयर ऐसा सॉफ़्टवेयर है जो उपयोगकर्ता की सहमति के बिना इंस्टॉल होकर उसकी गतिविधियों की निगरानी करता है या संवेदनशील जानकारी इकट्ठा करता है। इसका दुरुपयोग मुख्य रूप से विज्ञापन संबंधी उद्देश्यों या वित्तीय धोखाधड़ी के लिए किया जाता है और यह उपयोगकर्ता की निजता का गंभीर उल्लंघन कर सकता है। स्पाइवेयर अक्सर मुफ़्त सॉफ़्टवेयर के साथ वितरित किया जाता है, इसलिए सॉफ़्टवेयर इंस्टॉल करते समय दी गई जानकारी ध्यान से पढ़नी चाहिए और अनावश्यक अतिरिक्त इंस्टॉलेशन से बचना चाहिए।
रैनसमवेयर: फ़ाइलों को बंधक बनाकर पैसे माँगना
रैनसमवेयर ऐसा मैलवेयर है जो उपयोगकर्ता की फ़ाइलों को एन्क्रिप्ट करने के बाद उन्हें बहाल करने के बदले पैसे माँगता है। रैनसमवेयर से संक्रमित होने पर महत्वपूर्ण डेटा तक पहुँच बंद हो जाती है। बैकअप या उपयोग योग्य डिक्रिप्शन टूल न होने पर फ़ाइलों को बहाल करना मुश्किल हो सकता है और पैसे देने पर भी बहाली की गारंटी नहीं होती। विशेष रूप से किसी कंपनी पर रैनसमवेयर हमला होने पर उसे भारी आर्थिक नुकसान हो सकता है। रैनसमवेयर से बचाव के लिए महत्वपूर्ण डेटा का नियमित बैकअप लेना और सुरक्षा सॉफ़्टवेयर को अद्यतन रखना चाहिए।
मैलवेयर से निपटने के उपाय
मैलवेयर के खतरों से बचाव के लिए विभिन्न सुरक्षा उपाय अपनाने चाहिए। पहला, अविश्वसनीय ईमेल या फ़ाइलें खोलते समय विशेष सावधानी आवश्यक है। दूसरा, ऑपरेटिंग सिस्टम और सुरक्षा सॉफ़्टवेयर को अद्यतन रखकर सुरक्षा कमजोरियों को न्यूनतम करना चाहिए। तीसरा, नियमित रूप से डेटा का बैकअप लेकर ऐसी तैयारी करना महत्वपूर्ण है कि मैलवेयर संक्रमण होने पर भी नुकसान न्यूनतम रहे।
वायरस और वर्म के अंतर तथा उनके खतरों का विश्लेषण
वायरस और वर्म के बीच अंतर
वायरस और वर्म दोनों अपनी प्रतिलिपियाँ बनाने में सक्षम मैलवेयर हैं, लेकिन इनके काम करने के तरीकों में स्पष्ट अंतर है। वायरस किसी फ़ाइल से जुड़कर अपनी प्रतिलिपि बनाता है और उस फ़ाइल के हर बार चलने पर फैलता है। इसमें उपयोगकर्ता के हस्तक्षेप की आवश्यकता होती है, इसलिए संक्रमण मुख्य रूप से ईमेल अटैचमेंट खोलने या फ़ाइल डाउनलोड करने के दौरान होता है। इसके विपरीत, वर्म नेटवर्क के माध्यम से अपनी प्रतिलिपियाँ बनाकर फैलता है और मानव हस्तक्षेप के बिना भी अपने आप फैल जाता है। इस कारण वर्म में कम समय में बड़े पैमाने पर फैलने का खतरा होता है।
वायरस के खतरे: फ़ाइलों की क्षति और प्रदर्शन में गिरावट
वायरस मुख्य रूप से फ़ाइलों को संक्रमित करके उन्हें क्षतिग्रस्त करने या मिटाने के रूप में नुकसान पहुँचाता है। संक्रमित फ़ाइलें ठीक से नहीं चलतीं या उनकी सामग्री बदल जाती है, जिससे उपयोगकर्ता अपना काम सुचारु रूप से नहीं कर पाता। इसके अलावा, वायरस सिस्टम के संसाधनों का अत्यधिक उपयोग करके कंप्यूटर का प्रदर्शन घटाता है। विशेष रूप से वायरस के व्यापक रूप से फैलने पर सिस्टम धीमा या अस्थिर हो सकता है, जिससे काम की दक्षता बहुत कम हो सकती है।
वर्म के खतरे: नेटवर्क के प्रदर्शन में गिरावट और सेवा निषेध हमले
वर्म फ़ाइलों को संक्रमित नहीं करता, लेकिन नेटवर्क के माध्यम से तेज़ी से फैलकर नेटवर्क ट्रैफ़िक में भारी वृद्धि करता है। इससे सिस्टम के संसाधन खर्च होते हैं और नेटवर्क आधारित सिस्टमों का प्रदर्शन घटता है, जिससे सेवा निषेध (DoS) हमला हो सकता है। विशेष रूप से बड़े नेटवर्कों में वर्म के फैलने से पूरा नेटवर्क ठप हो सकता है और कंपनियों या संस्थानों को भारी नुकसान हो सकता है। इन विशेषताओं के कारण वर्म के विरुद्ध त्वरित कार्रवाई आवश्यक है।
वायरस और वर्म से निपटने के साझा उपाय
वायरस और वर्म दोनों से निपटने का प्रभावी उपाय पुख्ता सुरक्षा प्रबंधन है। पहला, नवीनतम सुरक्षा सॉफ़्टवेयर का उपयोग करके सिस्टम को लगातार सुरक्षित रखना चाहिए। दूसरा, नियमित सिस्टम अपडेट और सुरक्षा पैच लागू करके सुरक्षा कमजोरियों को न्यूनतम करना महत्वपूर्ण है। अंत में, उपयोगकर्ताओं को प्रशिक्षण देकर संदिग्ध फ़ाइलें या ईमेल न खोलने के प्रति सचेत करना आवश्यक है। इससे मैलवेयर के प्रवेश के रास्ते बंद किए जा सकते हैं।
पुख्ता सुरक्षा प्रबंधन और सावधानी आवश्यक हैं
वायरस और वर्म अलग-अलग तरीकों से सिस्टम को नुकसान पहुँचाते हैं। वायरस फ़ाइलों को क्षतिग्रस्त करके और सिस्टम का प्रदर्शन घटाकर उपयोगकर्ता के काम में बाधा डालता है, जबकि वर्म नेटवर्क का प्रदर्शन घटाकर बड़े पैमाने पर नुकसान पहुँचा सकता है। फिर भी, पुख्ता सुरक्षा प्रबंधन और उपयोगकर्ता की सावधानी से ही दोनों प्रकार के मैलवेयर से पर्याप्त रूप से निपटा जा सकता है। इसके माध्यम से मैलवेयर को फैलने से रोकना और सिस्टम की सुरक्षा बनाए रखना सबसे महत्वपूर्ण है।
ट्रोजन हॉर्स और स्पाइवेयर के काम करने के तरीके तथा उनसे होने वाला नुकसान
ट्रोजन हॉर्स: सामान्य सॉफ़्टवेयर का रूप धारण करने वाला घुसपैठिया
ट्रोजन हॉर्स (Trojan), जिसका नाम यूनानी पौराणिक कथा से आया है, ऐसा मैलवेयर है जो सामान्य सॉफ़्टवेयर का रूप धारण करके उपयोगकर्ता के सिस्टम में घुसता है। जब उपयोगकर्ता इसे विश्वसनीय प्रोग्राम समझकर इंस्टॉल कर देता है, तो हैकर सिस्टम में बैकडोर स्थापित करके दूर से उस तक पहुँच सकता है। इसका दुरुपयोग सिस्टम पर पूरी तरह नियंत्रण करने या उपयोगकर्ता की जानकारी चुराने के लिए किया जाता है।
ट्रोजन हॉर्स मुख्य रूप से ईमेल अटैचमेंट या दुर्भावनापूर्ण लिंक के माध्यम से फैलता है। जब उपयोगकर्ता बिना किसी संदेह के फ़ाइल खोलता है या प्रोग्राम इंस्टॉल करता है, तो उसी समय मैलवेयर सक्रिय होकर सिस्टम में घुस जाता है। इसके बाद बैकडोर खुलने पर हैकर दूर से सिस्टम के भीतर की जानकारी देख सकता है, महत्वपूर्ण जानकारी चुरा सकता है या अतिरिक्त मैलवेयर डाल सकता है। विशेष रूप से पासवर्ड और वित्तीय जानकारी जैसे संवेदनशील डेटा के उजागर होने का खतरा अधिक होता है।
स्पाइवेयर: चुपके से जानकारी इकट्ठा करने वाला घुसपैठिया
स्पाइवेयर (Spyware) ऐसा सॉफ़्टवेयर है जो उपयोगकर्ता की सहमति के बिना सिस्टम में इंस्टॉल होकर उसकी गतिविधियों पर चुपके से नज़र रखता है या जानकारी इकट्ठा करता है। इसका उपयोग मुख्य रूप से विज्ञापन संबंधी उद्देश्यों के लिए किया जाता है या वित्तीय धोखाधड़ी जैसी अवैध गतिविधियों में इसका दुरुपयोग होता है। जब उपयोगकर्ता वेबसाइटों पर जाता है या ऑनलाइन खरीदारी करता है, तो स्पाइवेयर उसकी सभी गतिविधियों को दर्ज करता है और संवेदनशील जानकारी बाहर भेजता है।
यह मैलवेयर मुख्य रूप से मुफ़्त सॉफ़्टवेयर या शेयरवेयर के साथ इंस्टॉल होता है। अक्सर उपयोगकर्ता के सॉफ़्टवेयर इंस्टॉल करते समय उसकी जानकारी के बिना स्पाइवेयर भी साथ में इंस्टॉल हो जाता है। इससे उपयोगकर्ता की निजी गतिविधियों की निगरानी होती है और उसकी व्यक्तिगत या वित्तीय जानकारी बाहर लीक होने का खतरा पैदा होता है।
ट्रोजन हॉर्स और स्पाइवेयर से होने वाला नुकसान
ट्रोजन हॉर्स और स्पाइवेयर अलग-अलग तरीकों से सिस्टम को नुकसान पहुँचाते हैं। ट्रोजन हॉर्स हैकर को सिस्टम पर नियंत्रण करने में मदद करता है, जिससे वह आसानी से संवेदनशील डेटा चुरा सकता है या सिस्टम को नुकसान पहुँचा सकता है। इसके अलावा, इसके माध्यम से अतिरिक्त मैलवेयर भी इंस्टॉल किया जा सकता है। ट्रोजन हॉर्स उपयोगकर्ता को पता चले बिना सिस्टम को गंभीर नुकसान पहुँचाता है, इसलिए इसकी रोकथाम के लिए पुख्ता सुरक्षा प्रबंधन आवश्यक है।
स्पाइवेयर मुख्य रूप से व्यक्ति की निजता का उल्लंघन करता है। यह उपयोगकर्ता की जानकारी के बिना उसकी गतिविधियाँ दर्ज करता है और उनका उपयोग विज्ञापन संबंधी उद्देश्यों या वित्तीय धोखाधड़ी के लिए किया जा सकता है। ऐसी गतिविधियाँ उपयोगकर्ता को पता चले बिना भारी आर्थिक नुकसान पहुँचा सकती हैं और जानकारी लीक होने से कानूनी समस्याएँ भी उत्पन्न हो सकती हैं।
ट्रोजन हॉर्स और स्पाइवेयर से निपटने के उपाय
ट्रोजन हॉर्स और स्पाइवेयर से होने वाले नुकसान को रोकने के लिए विश्वसनीय सुरक्षा सॉफ़्टवेयर का उपयोग आवश्यक है। मैलवेयर का पता लगाने और उसे हटाने के लिए नियमित रूप से सिस्टम स्कैन करना चाहिए। इसके अलावा, संदिग्ध ईमेल अटैचमेंट या डाउनलोड लिंक कभी न खोलना महत्वपूर्ण है। विशेष रूप से अस्पष्ट स्रोतों से मिलने वाले मुफ़्त सॉफ़्टवेयर को इंस्टॉल करते समय सावधानी बरतनी चाहिए और अनावश्यक प्रोग्रामों के इंस्टॉलेशन को रोकना उचित है।
रैनसमवेयर और एडवेयर से निपटने की रणनीतियाँ तथा रोकथाम के तरीके
रैनसमवेयर: फ़ाइलों को बंधक बनाने वाला मैलवेयर
रैनसमवेयर (Ransomware) ऐसा मैलवेयर है जो उपयोगकर्ता की फ़ाइलों को एन्क्रिप्ट करने के बाद उन्हें बहाल करने के बदले पैसे माँगता है। यह मुख्य रूप से बिटकॉइन जैसी आभासी मुद्राओं में भुगतान माँगता है और व्यक्तियों के साथ-साथ कंपनियों को भी गंभीर आर्थिक नुकसान पहुँचाता है। रैनसमवेयर से संक्रमित होने पर फ़ाइलों तक पहुँच बंद हो जाती है। बैकअप या उपयोग योग्य डिक्रिप्शन टूल न होने पर फ़ाइलों को बहाल करना मुश्किल हो सकता है और पैसे देने पर भी बहाली की गारंटी नहीं होती।
रैनसमवेयर मुख्य रूप से फ़िशिंग ईमेल, दुर्भावनापूर्ण विज्ञापनों और असुरक्षित रिमोट डेस्कटॉप प्रोटोकॉल (RDP) के माध्यम से सिस्टम में घुसता है। जब उपयोगकर्ता बिना संदेह किए फ़िशिंग ईमेल का अटैचमेंट खोलता है या मैलवेयर वाली वेबसाइट पर जाता है, तो सिस्टम में रैनसमवेयर इंस्टॉल हो जाता है। इसके बाद सिस्टम में संग्रहीत फ़ाइलों को एन्क्रिप्ट करके बंधक बना लिया जाता है और हैकर उन्हें बहाल करने के बदले पैसे माँगता है।
एडवेयर: अनचाहे विज्ञापनों से सिस्टम में बाधा डालना
एडवेयर (Adware) ऐसा मैलवेयर है जो लगातार ऐसे विज्ञापन दिखाता है जिन्हें उपयोगकर्ता नहीं चाहता। यह मुख्य रूप से मुफ़्त सॉफ़्टवेयर के साथ वितरित किया जाता है और प्रोग्राम इंस्टॉल करने के दौरान उपयोगकर्ता की जानकारी में या उसके बिना सिस्टम में इंस्टॉल हो जाता है। एडवेयर मुख्य रूप से उपयोगकर्ता के हर बार वेबसाइट पर जाने पर बार-बार विज्ञापन दिखाता है और इससे आय अर्जित करता है।
एडवेयर उपयोगकर्ता के वेब ब्राउज़िंग अनुभव में बाधा डाल सकता है और सिस्टम का प्रदर्शन घटा सकता है। कई विज्ञापन विंडो खुलने या लगातार पॉप-अप विज्ञापन दिखाई देने के कारण उपयोगकर्ता के लिए वेब का सामान्य उपयोग करना कठिन हो जाता है। इसके अलावा, एडवेयर विज्ञापन दिखाने के साथ-साथ व्यक्तिगत जानकारी इकट्ठा कर सकता है या अन्य मैलवेयर तक पहुँचने का रास्ता दे सकता है, इसलिए सावधानी आवश्यक है।
रैनसमवेयर से निपटने की रणनीतियाँ
रैनसमवेयर से सुरक्षा की सबसे महत्वपूर्ण रणनीति नियमित बैकअप लेना है। महत्वपूर्ण फ़ाइलों का बाहरी स्टोरेज या क्लाउड पर नियमित बैकअप लेकर रैनसमवेयर हमला होने पर भी डेटा की हानि न्यूनतम की जा सकती है। रैनसमवेयर संक्रमण होने पर डेटा बहाल करने के लिए बैकअप एक महत्वपूर्ण साधन है, इसलिए उसे संक्रमित सिस्टम से अलग और अद्यतन रखना महत्वपूर्ण है।
इसके अलावा, नवीनतम सुरक्षा सॉफ़्टवेयर का उपयोग करना और सिस्टम तथा सॉफ़्टवेयर को नियमित रूप से अपडेट करना चाहिए। यह उन सुरक्षा कमजोरियों को पहले से दूर करने का महत्वपूर्ण उपाय है जिनका रैनसमवेयर दुरुपयोग कर सकता है। अंत में, संदिग्ध ईमेल अटैचमेंट या लिंक पर क्लिक न करना रैनसमवेयर की रोकथाम का प्रमुख उपाय है। फ़िशिंग हमले रैनसमवेयर के फैलने का मुख्य रास्ता हैं, इसलिए उपयोगकर्ताओं को हमेशा सतर्क रहना चाहिए।
एडवेयर की रोकथाम के तरीके
एडवेयर अक्सर उपयोगकर्ता की जानकारी के बिना इंस्टॉल हो जाता है, इसलिए केवल विश्वसनीय सॉफ़्टवेयर इंस्टॉल करना महत्वपूर्ण है। विशेष रूप से मुफ़्त सॉफ़्टवेयर इंस्टॉल करते समय ध्यान से जाँचना चाहिए कि क्या अतिरिक्त प्रोग्राम भी इंस्टॉल होंगे और ऐसी सेटिंग चुननी चाहिए जिससे अनावश्यक सॉफ़्टवेयर इंस्टॉल न हो। इसके अलावा, विज्ञापन अवरोधक सॉफ़्टवेयर का उपयोग करके अनावश्यक विज्ञापनों को रोका जा सकता है और सिस्टम का प्रदर्शन बेहतर बनाया जा सकता है।
एडवेयर सिस्टम का प्रदर्शन घटाने के साथ-साथ उपयोगकर्ता की निजता को भी खतरे में डाल सकता है, इसलिए इसके प्रबंधन में हमेशा सतर्क रहना चाहिए। नियमित सिस्टम जाँच और स्कैन के माध्यम से एडवेयर संक्रमण का पता लगाना और उसे तुरंत हटाना उचित है।
उपयोगकर्ता प्रशिक्षण का महत्व
रैनसमवेयर और एडवेयर दोनों की रोकथाम में सबसे महत्वपूर्ण तत्व उपयोगकर्ता प्रशिक्षण है। संदिग्ध ईमेल अटैचमेंट या लिंक पर क्लिक न करने की सावधानी बरतनी चाहिए और नियमित सुरक्षा प्रशिक्षण के माध्यम से नवीनतम सुरक्षा खतरों की जानकारी देना आवश्यक है। एक गलत कदम से सिस्टम मैलवेयर से संक्रमित हो सकता है, इसलिए उपयोगकर्ता का स्वयं सतर्क रहना महत्वपूर्ण है।
मैलवेयर साइबर सुरक्षा के सबसे बड़े खतरों में से एक है और अपने प्रकार तथा विशेषताओं के अनुसार विभिन्न तरह के नुकसान पहुँचा सकता है। इस सामग्री में हमने वायरस, वर्म, ट्रोजन हॉर्स, स्पाइवेयर, रैनसमवेयर और एडवेयर सहित विभिन्न प्रकार के मैलवेयर की परिभाषाओं तथा विशेषताओं को समझा और प्रत्येक से निपटने के ठोस उपाय प्रस्तुत किए।
पुख्ता सुरक्षा प्रबंधन और उपयोगकर्ता की सावधानी से ऐसा सिस्टम बनाया जा सकता है जो मैलवेयर के खतरों से सुरक्षित हो। इसके अलावा, निरंतर सुरक्षा प्रशिक्षण और नवीनतम सुरक्षा सॉफ़्टवेयर के उचित उपयोग के माध्यम से सुरक्षित साइबर परिवेश बनाए रखना सबसे महत्वपूर्ण है।