サイバーセキュリティは現代の情報社会に欠かせない要素となっており、中でもマルウェア(Malware)への理解と、それに応じた対策は極めて重要です。マルウェアは、システムを損傷させたりデータを盗み出したりするために作られた有害なソフトウェアで、その種類や特性は多岐にわたります。
本資料では、さまざまなマルウェアの定義や特性を解説し、それぞれに対する具体的な対策も併せて見ていきます。
さまざまなマルウェアの定義と特性を理解する
マルウェアとは何か
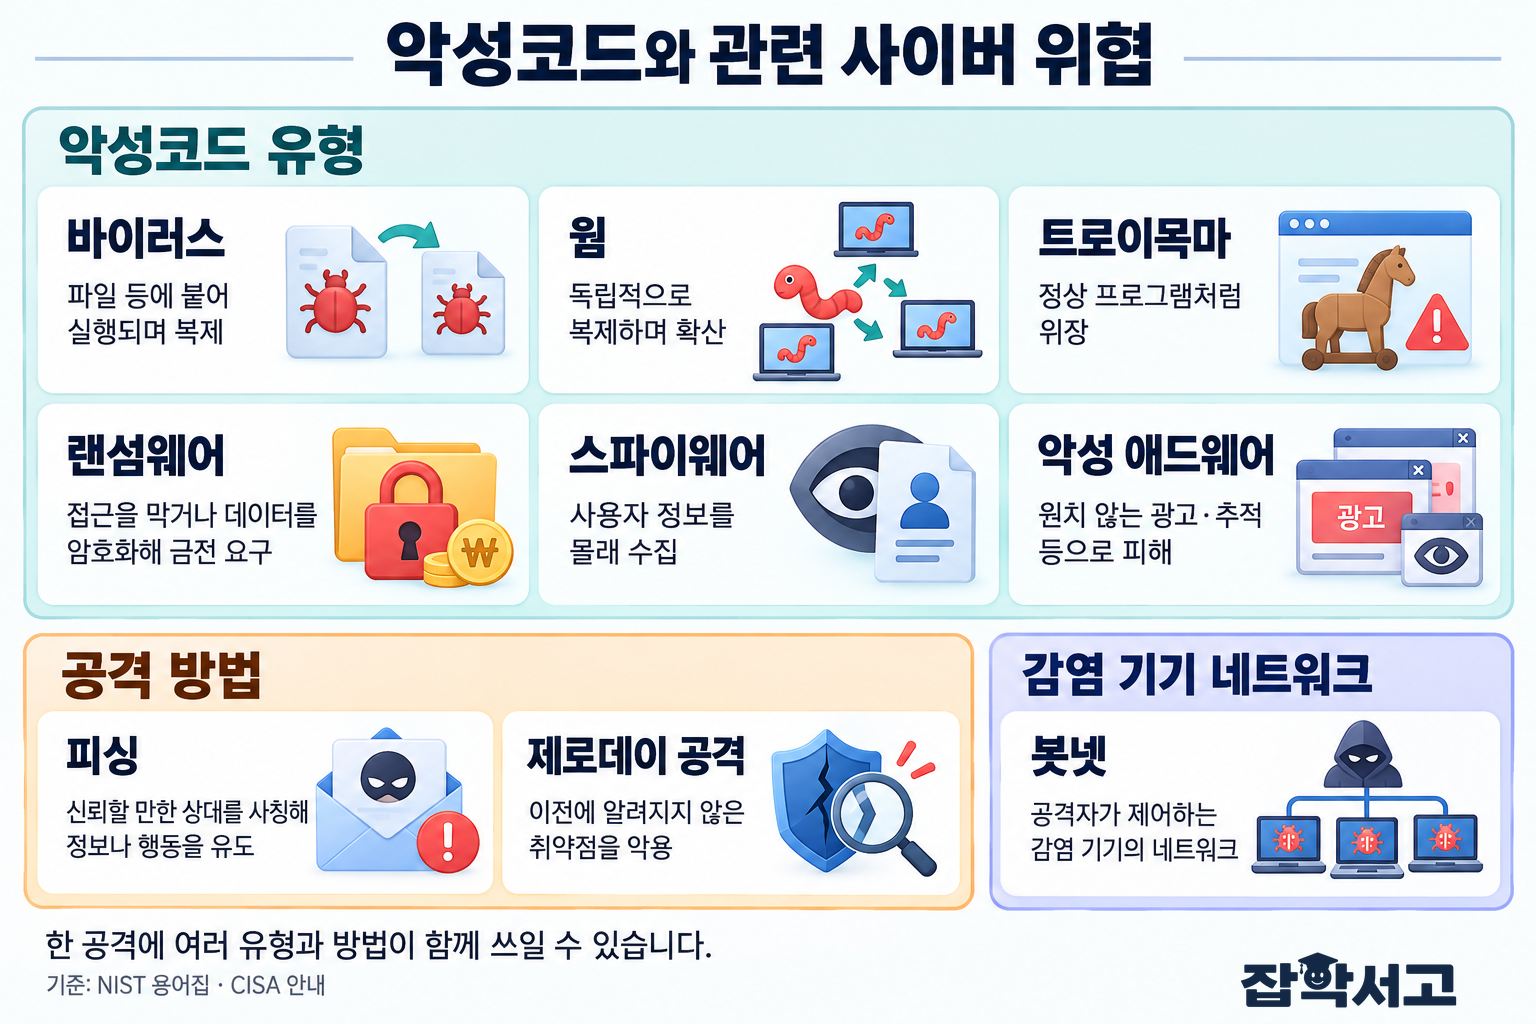
マルウェアとは、コンピューターシステムに侵入し、さまざまな形で被害をもたらすソフトウェアを指します。主にデータの破損や窃取、システムの性能低下などの問題を引き起こします。代表的な種類には、ウイルス、ワーム、トロイの木馬、スパイウェア、ランサムウェア、アドウェアなどがあります。これらはそれぞれ異なる方法でシステムを攻撃し、その特性によって対処方法も異なります。
ウイルス:ファイルに感染する脅威
ウイルスは、ユーザーのファイルやシステムファイルに付着し、実行されるたびに自己複製して広がるマルウェアです。主にファイルに感染してシステムの性能を低下させ、ユーザーの作業を妨げます。こうしたウイルスはユーザーの不注意によって感染することが多く、ファイルのダウンロードやメールの添付ファイルを開く際に広がることもあります。そのため、信頼できない提供元のファイルは、常に注意して扱う必要があります。
ワーム:ネットワークを通じた自動拡散
ワームは、ネットワークを通じて自己複製し、広がるマルウェアです。システムファイルに直接感染するわけではありませんが、ネットワークの通信量を急増させ、システムの性能を低下させる可能性があります。ワームは人の操作を介さずに自動的に広がり、短時間で広範囲に拡散することがあります。ワームによる被害を防ぐには、ネットワークのセキュリティを徹底し、最新のセキュリティパッチを適用することが不可欠です。
トロイの木馬:正規のソフトウェアを装うマルウェア
トロイの木馬は、正規のソフトウェアを装ってユーザーのシステムに侵入するマルウェアです。ユーザーは信頼できるプログラムだと誤認してインストールしてしまい、その結果、ハッカーはバックドアを通じてシステムに遠隔アクセスできるようになります。これは深刻なセキュリティ上の脅威をもたらす可能性があるため、ソフトウェアをインストールする際は必ず提供元を確認し、信頼できないプログラムを避けることが重要です。
スパイウェア:ユーザーの情報をひそかに収集
スパイウェアは、ユーザーの同意なくインストールされ、ユーザーの活動を監視したり、機密情報を収集したりするソフトウェアです。主に広告目的や金融詐欺に悪用され、ユーザーのプライバシーを深刻に侵害する可能性があります。スパイウェアは無料ソフトウェアに含まれて配布されることも多いため、ソフトウェアをインストールする際は表示内容を注意深く読み、不要な追加インストールを避ける必要があります。
ランサムウェア:ファイルを人質に金銭を要求
ランサムウェアは、ユーザーのファイルを暗号化した後、復元の対価として金銭を要求するマルウェアです。ランサムウェアに感染すると重要なデータにアクセスできなくなり、バックアップや利用可能な復号ツールがなければファイルの復元が難しい場合があり、金銭を支払っても復元が保証されるわけではありません。特に企業がランサムウェア攻撃を受けた場合、莫大な経済的損失を被る可能性があります。ランサムウェアに備えるには、重要なデータを定期的にバックアップし、セキュリティソフトウェアを最新の状態に保つ必要があります。
マルウェアへの対策
マルウェアの脅威に備えるには、さまざまなセキュリティ対策を講じる必要があります。まず、信頼できないメールやファイルを開く際は、特に注意が必要です。次に、OSやセキュリティソフトウェアを最新の状態に保ち、脆弱性を最小限に抑える必要があります。さらに、定期的にデータをバックアップし、マルウェアに感染しても被害を最小限に抑えられるよう備えることが重要です。
ウイルスとワームの違いと脅威の分析
ウイルスとワームの違い
ウイルスとワームは、どちらも自己複製能力を持つマルウェアですが、その動作には明確な違いがあります。ウイルスはファイルに付着して自己複製し、そのファイルが実行されるたびに広がります。これにはユーザーの操作が必要なため、主にメールの添付ファイルを開いたり、ファイルをダウンロードしたりする過程で感染します。一方、ワームはネットワークを通じて自己複製して広がり、人の操作を介さずに自動的に拡散します。このため、ワームには短時間で大規模に広がる危険性があります。
ウイルスの脅威:ファイルの破損と性能低下
ウイルスは主に、ファイルに感染して破損させたり削除したりすることで被害を引き起こします。感染したファイルは正常に実行されなくなったり、内容が改変されたりして、ユーザーが円滑に作業できなくなります。また、ウイルスはシステム資源を過剰に消費し、コンピューターの性能を低下させます。特にウイルスが広く蔓延すると、システムの動作が遅くなったり不安定になったりし、作業効率が大幅に落ちる可能性があります。
ワームの脅威:ネットワークの性能低下とサービス拒否攻撃
ワームはファイルには感染しませんが、ネットワークを通じて急速に広がり、ネットワークの通信量を急増させます。これによってシステム資源が消費され、ネットワークを利用するシステムの性能が低下し、サービス拒否(DoS)攻撃を引き起こす可能性があります。特に大規模なネットワークでは、ワームの拡散によってネットワーク全体が麻痺し、企業や機関が大きな被害を受けることがあります。こうした特性から、ワームには迅速な対応が不可欠です。
ウイルスとワームに共通する対策
ウイルスとワームの両方に有効な対策は、徹底したセキュリティ管理です。まず、最新のセキュリティソフトウェアを使用して、システムを継続的に保護する必要があります。次に、定期的なシステム更新とセキュリティパッチの適用によって、脆弱性を最小限に抑えることが重要です。最後に、ユーザー教育を通じて、不審なファイルやメールを開かないよう注意を促す必要があります。これにより、マルウェアの侵入経路を遮断できます。
徹底したセキュリティ管理と注意が不可欠
ウイルスとワームは、それぞれ異なる方法でシステムに被害を与えます。ウイルスはファイルを破損させ、システムの性能を低下させてユーザーの作業を妨げる一方、ワームはネットワークの性能を低下させ、大規模な被害を引き起こす可能性があります。しかし、どちらのマルウェアも、徹底したセキュリティ管理とユーザーの注意だけでも十分に対処できます。これによってマルウェアの拡散を防ぎ、システムの安全性を維持することが何よりも重要です。
トロイの木馬とスパイウェアの仕組みおよび被害
トロイの木馬:正規のソフトウェアを装う侵入者
トロイの木馬(Trojan)は、ギリシャ神話に由来するその名前のとおり、正規のソフトウェアを装ってユーザーのシステムに侵入するマルウェアです。ユーザーが信頼できるプログラムだと誤認してインストールすると、ハッカーはシステムにバックドアを設置し、遠隔アクセスできるようになります。これは、システムを完全に制御したり、ユーザーの情報を盗み出したりするために悪用されます。
トロイの木馬は主に、メールの添付ファイルや悪意のあるリンクを通じて広がります。ユーザーが疑いもなくファイルを開いたりプログラムをインストールしたりすると、その瞬間にマルウェアが作動してシステムに侵入します。その後、バックドアが開かれると、ハッカーは遠隔でシステム内部をのぞき見し、重要な情報を盗み出したり、追加のマルウェアを仕込んだりできます。特に、パスワードや金融情報などの機密データが流出する危険性が高まります。
スパイウェア:ひそかに情報を収集する侵入者
スパイウェア(Spyware)は、ユーザーの同意なくシステムにインストールされ、ユーザーの活動をひそかに追跡したり、情報を収集したりするソフトウェアです。主に広告目的で使用されるほか、金融詐欺などの違法行為に悪用されます。スパイウェアは、ユーザーがウェブサイトを閲覧したりオンラインショッピングをしたりする際、そのすべての活動を記録し、機密情報を外部に送信します。
このマルウェアは主に、無料ソフトウェアやシェアウェアに含まれてインストールされます。ユーザーがソフトウェアをインストールする際、気づかないうちにスパイウェアも一緒にインストールされることがよくあります。その結果、ユーザーは個人的な活動を監視され、個人情報や金融情報が外部に流出する危険にさらされます。
トロイの木馬とスパイウェアによる被害
トロイの木馬とスパイウェアは、それぞれさまざまな方法でシステムに被害を与えます。トロイの木馬は、ハッカーによるシステムの制御を可能にし、機密データを容易に盗み出したり、システムを損傷させたりできるようにします。さらに、これを通じて追加のマルウェアがインストールされることもあります。トロイの木馬はユーザーに気づかれずにシステムへ大きな打撃を与えるため、それを防ぐには徹底したセキュリティ管理が必要です。
スパイウェアは主に、個人のプライバシーを侵害します。ユーザーに気づかれずに活動を記録し、それを広告目的に活用したり、金融詐欺に利用したりする可能性があります。こうした行為は、ユーザーが知らないうちに大きな経済的被害をもたらすことがあり、情報流出による法的問題につながることもあります。
トロイの木馬とスパイウェアへの対策
トロイの木馬とスパイウェアによる被害を防ぐには、信頼できるセキュリティソフトウェアの使用が不可欠です。定期的にシステムをスキャンし、マルウェアを検出して除去する必要があります。また、不審なメールの添付ファイルやダウンロードリンクは絶対に開かないことが重要です。特に、提供元が不明な無料ソフトウェアをインストールする際は注意を払い、不要なプログラムのインストールを防ぐことが望まれます。
ランサムウェアとアドウェアへの対応戦略および予防方法
ランサムウェア:ファイルを人質に取るマルウェア
ランサムウェア(Ransomware)は、ユーザーのファイルを暗号化した後、復元の対価として金銭を要求するマルウェアです。主にビットコインのような仮想通貨での支払いを要求し、個人だけでなく企業にも深刻な経済的被害をもたらします。ランサムウェアに感染するとファイルにアクセスできなくなり、バックアップや利用可能な復号ツールがなければファイルの復元が難しい場合があり、金銭を支払っても復元が保証されるわけではありません。
ランサムウェアは主に、フィッシングメール、悪意のある広告、脆弱なリモートデスクトッププロトコル(RDP)を通じてシステムに侵入します。ユーザーが疑いもなくフィッシングメールの添付ファイルを開いたり、マルウェアを含むウェブサイトにアクセスしたりすると、ランサムウェアがシステムにインストールされます。その後、システムに保存されたファイルが暗号化されて人質に取られ、ハッカーは復元の対価として金銭を要求します。
アドウェア:望まない広告でシステムを妨害
アドウェア(Adware)は、ユーザーが望まない広告を繰り返し表示するマルウェアです。主に無料ソフトウェアに含まれて配布され、ユーザーがプログラムをインストールする過程で、気づく場合も気づかない場合もありながらシステムにインストールされます。アドウェアは主に、ユーザーがウェブサイトを訪れるたびに広告を繰り返し表示し、それによって収益を生み出します。
アドウェアはユーザーのウェブ閲覧を妨げ、システムの性能を低下させる可能性があります。複数の広告ウィンドウが開いたり、ポップアップ広告が絶えず表示されたりするため、ユーザーは通常どおりにウェブを利用しにくくなります。また、アドウェアは広告の表示に加えて、個人情報を収集したり、ほかのマルウェアにつながる経路を提供したりする可能性があるため、注意が必要です。
ランサムウェアへの対応戦略
ランサムウェアから身を守るうえで最も重要な対応戦略は、定期的なバックアップです。重要なファイルを外部ストレージやクラウドに定期的にバックアップすることで、ランサムウェア攻撃を受けてもデータの損失を最小限に抑えられます。バックアップはランサムウェア感染時にデータを復元する重要な手段なので、感染したシステムから切り離し、最新の状態に保つことが重要です。
また、最新のセキュリティソフトウェアを使用し、システムやソフトウェアを定期的に更新する必要があります。これは、ランサムウェアが悪用しかねない脆弱性を事前に塞ぐ重要な予防策です。最後に、不審なメールの添付ファイルやリンクをクリックしないことが、ランサムウェア予防の鍵となります。フィッシング攻撃はランサムウェアの主な拡散経路であるため、ユーザーは常に警戒する必要があります。
アドウェアの予防方法
アドウェアはユーザーが気づかないうちにインストールされることが多いため、信頼できるソフトウェアだけをインストールすることが重要です。特に無料ソフトウェアをインストールする際は、追加プログラムがインストールされるかどうかを注意深く確認し、不要なソフトウェアがインストールされないよう設定する必要があります。また、広告ブロックソフトウェアを使用することで、不要な広告を遮断し、システムの性能を最適化できます。
アドウェアはシステムの性能を低下させるだけでなく、ユーザーのプライバシーを脅かす可能性もあるため、常に警戒して管理する必要があります。定期的なシステムの点検とスキャンによってアドウェアへの感染の有無を確認し、直ちに除去することが望まれます。
ユーザー教育の重要性
ランサムウェアとアドウェアの両方を予防するうえで、最も重要な要素はユーザー教育です。不審なメールの添付ファイルやリンクをクリックしないよう注意し、定期的なセキュリティ教育を通じて最新のセキュリティ上の脅威を知らせる必要があります。一つの誤った行動でシステムがマルウェアに感染する可能性があるため、ユーザー自身が警戒心を持つことが重要です。
マルウェアはサイバーセキュリティにおける最大の脅威の一つであり、その種類や特性によってさまざまな被害をもたらす可能性があります。本資料では、ウイルス、ワーム、トロイの木馬、スパイウェア、ランサムウェア、アドウェアなど、さまざまなマルウェアの定義と特性を理解し、それぞれに対する具体的な対策を示しました。
徹底したセキュリティ管理とユーザーによる注意によって、マルウェアの脅威から安全なシステムを構築できます。また、継続的なセキュリティ教育と最新のセキュリティソフトウェアの適切な活用を通じて、安全なサイバー環境を維持することが何よりも重要です。