現代社会において、情報セキュリティとハッキングは、もはや専門家だけの関心事ではありません。インターネットとデジタル技術の発展に伴い、私たちは日常的にサイバー空間にアクセスし、さまざまな活動を行っています。
こうした活動は利便性をもたらす一方で、情報漏えい、データの破損、経済的損失など、さまざまなリスクを伴います。そのため、情報セキュリティの重要性とハッキングについて理解することが不可欠です。
本資料では、情報セキュリティの重要性と現代社会における役割、ハッキングの基本概念と主な種類、サイバー攻撃の事例研究、情報セキュリティを強化する戦略、および最新技術の動向について詳しく取り上げます。
情報セキュリティの重要性と現代社会における役割
 デジタル時代における情報セキュリティの重要性とは?
情報セキュリティの役割と目標
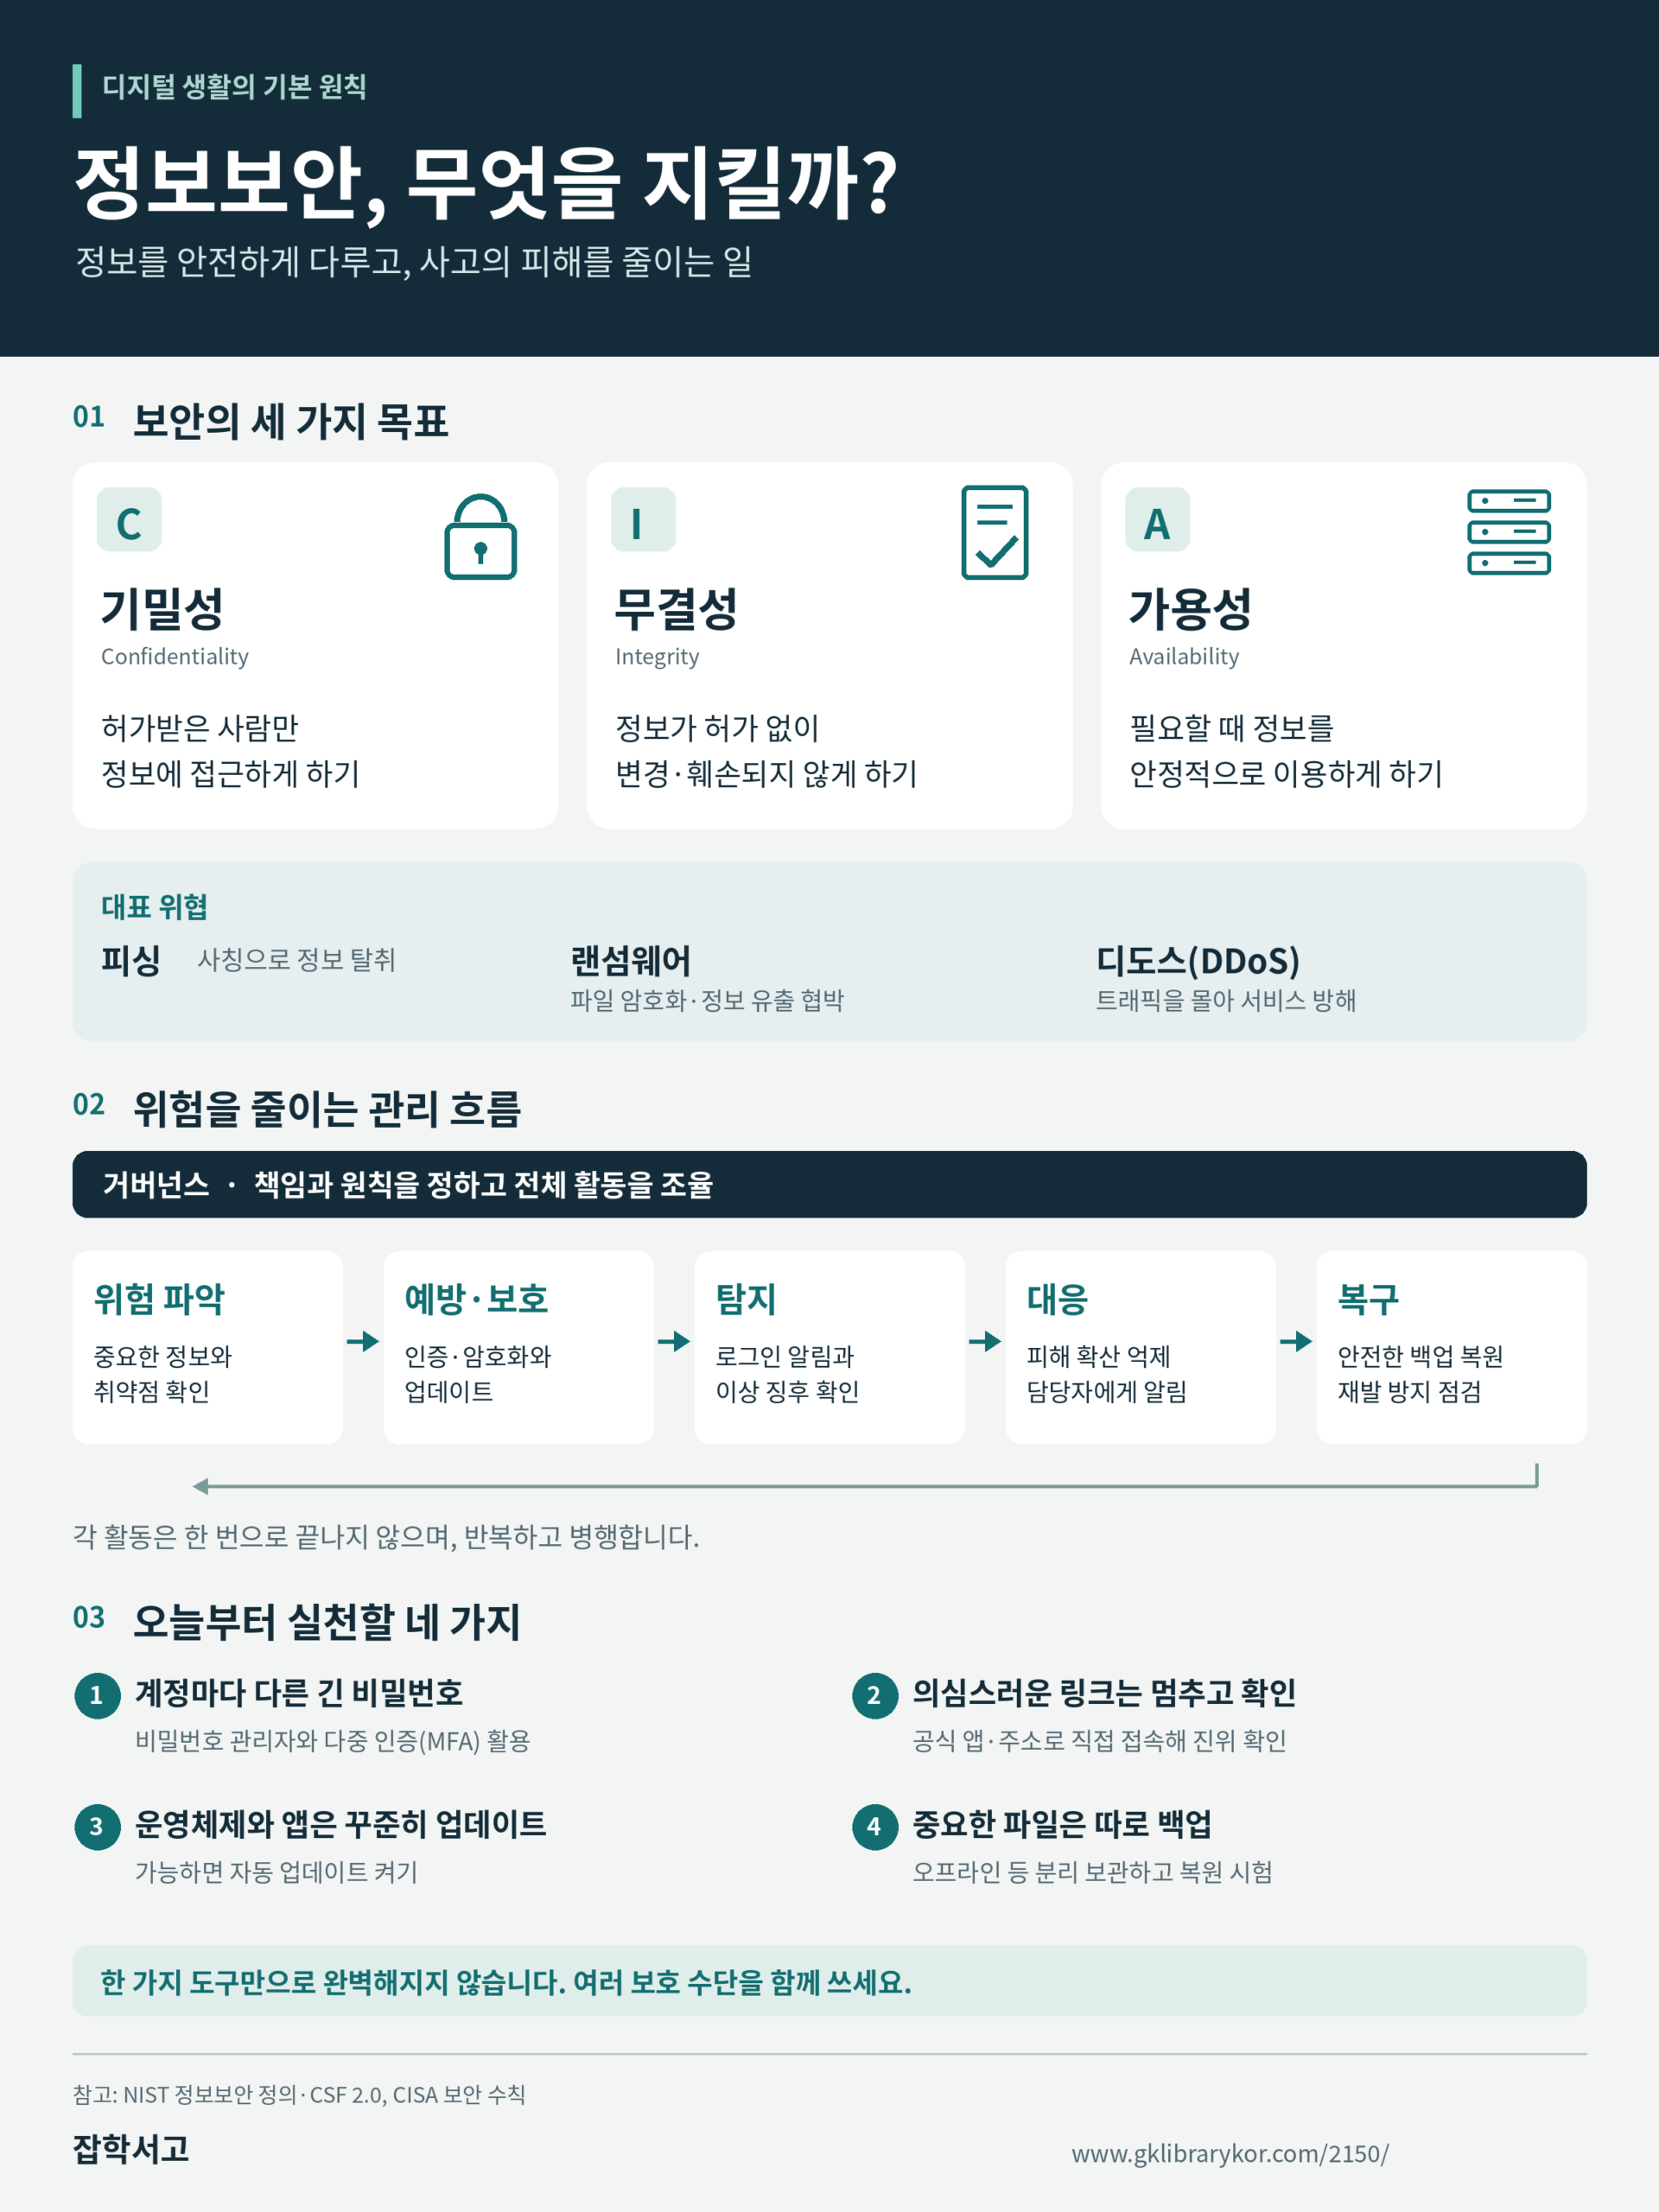
情報セキュリティは、個人、企業、政府機関など、あらゆる単位で重要な役割を果たします。情報セキュリティは、データの機密性、完全性、可用性を維持することを目標としており、これは情報漏えいやデータの破損による被害を防ぐためです。特に企業では、顧客情報、財務情報、技術上の秘密などの重要なデータを保護する必要があり、こうしたデータの漏えいは企業の信頼性と財務に大きな打撃を与えるおそれがあります。
現代社会におけるデジタル技術と情報セキュリティ
現代社会では、インターネットバンキング、電子商取引、オンライン教育など、さまざまな分野でデジタル技術が使われています。こうしたサービスは利用者の利便性を最大限に高める一方で、悪意のあるハッカーの主な標的になることもあります。このことは、情報セキュリティが単なる選択肢ではなく、不可欠な要素であることを示しています。
政府機関における情報セキュリティの重要性
政府機関においても、情報セキュリティは国家の安全保障に直結する問題です。国家の重要な情報が漏えいしたり、ハッキングされたりすれば、国家全体の安全保障を脅かすおそれがあります。そのため、各国政府は情報セキュリティを強化するために、さまざまな法的・技術的対策を講じています。
個人利用者の情報セキュリティ意識
個人利用者も、情報セキュリティの重要性を認識する必要があります。個人情報が漏えいすると、なりすまし、金融詐欺、ネットいじめなどの被害に遭うおそれがあります。そのため、個人利用者も基本的なセキュリティ対策を守り、セキュリティソフトを使って自分の情報を保護する必要があります。
国際社会における情報セキュリティ協力
情報セキュリティの重要性は、国際的にも大きな関心事となっています。国際社会はサイバー犯罪に関する法的・技術的協力を強化しており、それを通じて世界の情報セキュリティ環境の改善を目指しています。これは、国家間の情報共有と協力によって実現できます。
結論として、情報セキュリティは現代社会のすべての構成員が関心を持つべき重要な問題です。個人、企業、政府機関のすべてが協力し、情報セキュリティを強化して、安全なサイバー環境を構築する必要があります。
ハッキングの基本概念と主な種類の分析
 情報セキュリティのために知っておくべきハッキング手法とは?
ハッキングの概念
ハッキングとは、一般にシステム、ネットワーク、デバイスへの不正なアクセスや操作を意味します。ハッカーにはさまざまな動機や目的があり、主に情報の窃取、システムの破壊、経済的利益などのためにハッキングを試みます。ハッキングの基本概念を理解することは、情報セキュリティを強化する第一歩です。
フィッシング(Phishing)
最も一般的なハッキングの種類の一つが、フィッシング(Phishing)です。フィッシングは、メールやメッセージなどを通じて、利用者から機密情報をだまし取る手法です。攻撃者は実在する機関や個人を装って利用者の信頼を得て、それを利用してパスワードやクレジットカード情報などを盗み取ります。
マルウェア(Malware)
二番目に一般的な種類は、マルウェア(Malware)です。マルウェアは悪意のあるソフトウェアの総称で、ウイルス、ワーム、トロイの木馬などが該当します。マルウェアは主にシステムに侵入し、データの窃取、システムの破壊、利用者の監視などを行います。
DDoS攻撃
DDoS攻撃も、ハッキングの主な種類の一つです。DDoSは、大量のトラフィックを特定のサーバーに同時に送り、システムを機能停止に追い込む攻撃です。これはウェブサイトやサービスの正常な運営を妨げ、企業に大きな経済的損失をもたらすおそれがあります。
ゼロデイ(Zero-Day)攻撃
ほかの種類として、ゼロデイ(Zero-Day)攻撃があります。ゼロデイ攻撃は、ソフトウェアのセキュリティ上の脆弱性が公開される前や、修正パッチが適用される前に、その脆弱性を悪用する攻撃です。これは非常に危険な攻撃であり、迅速な対応が求められます。
ランサムウェア(Ransomware)
ランサムウェア(Ransomware)攻撃も、主なハッキングの種類の一つです。ランサムウェアは利用者のファイルを暗号化した後、その解除と引き換えに金銭を要求する悪意のあるソフトウェアです。この攻撃は個人利用者だけでなく、企業や政府機関にも大きな被害を与えるおそれがあります。ランサムウェア攻撃を防ぐには、定期的なバックアップと強力なセキュリティソフトの使用が不可欠です。
ソーシャルエンジニアリング(Social Engineering)攻撃
最後に、ソーシャルエンジニアリング(Social Engineering)攻撃があります。これは技術的な手法よりも心理的な操作によって人をだまし、情報を引き出す手法です。例えば、攻撃者が電話をかけ、IT部門の職員を装ってパスワードを尋ねるケースが該当します。
こうしたさまざまなハッキングの種類を理解することは、情報セキュリティの強化に重要な役割を果たします。それぞれの種類に応じた対応戦略を策定し、予防措置を講じる必要があります。
サイバー攻撃の事例研究と主な被害の種類
 世界で大きなハッキング被害が発生した事例とは?
ワナクライ(WannaCry)ランサムウェア攻撃
サイバー攻撃の事例は非常に多様で、その被害の種類もさまざまです。まず、最も有名な事例の一つが、2017年の「ワナクライ(WannaCry)ランサムウェア」攻撃です。ワナクライは世界中で数十万台のコンピューターに感染し、利用者に金銭を要求するランサムウェアでした。これは特に、医療機関、企業、公的機関などの重要なシステムに大きな被害を与えました。
ソニー・ピクチャーズへのハッキング事件
別の事例として、2014年の「ソニー・ピクチャーズへのハッキング」事件があります。この事件では、ハッカーがソニー・ピクチャーズ エンタテインメントの内部データを盗み出し、公開しました。これにより、ソニーは莫大な財務的損失を被るとともに、信頼性にも大きな打撃を受けました。
DNCハッキング事件
2016年には、米国大統領選挙の過程で「DNCハッキング」事件が発生しました。ハッカーが民主党全国委員会(DNC)のメールシステムに不正侵入し、内部メールを公開することで選挙に影響を与えようとした事例です。これは、国家の安全保障と政治的安定を脅かす重大な事件でした。
サイバー攻撃による主な被害の種類
データ漏えい
サイバー攻撃による被害には、さまざまな種類があります。一つ目は、データ漏えいです。これは、個人情報、金融情報、機密情報などが外部に流出することを指します。データ漏えいは、個人と企業の双方に大きな被害を与えるおそれがあります。
システムの機能停止
二つ目は、システムの機能停止です。DDoS攻撃やマルウェア感染によってシステムが機能停止すると、ウェブサイトやサービスの運営が妨げられ、企業の事業運営に大きな支障を来すおそれがあります。これは、顧客の信頼低下とともに、経済的損失をもたらします。
経済的損失
三つ目は、経済的損失です。サイバー攻撃による経済的損失は非常に大きなものです。ランサムウェア攻撃による金銭の要求、システムの復旧費用、法的対応の費用など、さまざまな形で経済的損失が発生する可能性があります。
評判の毀損
四つ目は、評判の毀損です。サイバー攻撃を受けた企業や機関は顧客の信頼を失い、それが長期的に大きな損失につながるおそれがあります。顧客情報が漏えいした場合、その企業は信頼回復のために多くの時間と資源を投入しなければなりません。
法的問題
五つ目として、法的問題が発生する可能性もあります。データ漏えいや個人情報保護法違反による法的問題が発生すると、追加の費用や時間がかかります。また、法的制裁によって企業の事業運営に大きな支障が生じるおそれがあります。
情報セキュリティの強化戦略と最新技術の動向
 それでは、どのようにセキュリティを強化すればよいのでしょうか?
多要素認証(MFA)システムの導入
情報セキュリティを強化するために、さまざまな戦略や技術が導入されています。一つ目として、多要素認証(MFA)システムの導入が重要です。多要素認証は、利用者がログインする際に複数の認証手続きを経ることで、セキュリティを強化する方法です。これは、パスワードが漏えいした場合にも、追加の保護手段となります。
継続的なセキュリティ教育と意識向上
二つ目として、継続的なセキュリティ教育と意識向上が必要です。従業員が情報セキュリティの重要性を認識し、基本的なセキュリティ対策を守ることが重要です。そのためには、定期的なセキュリティ教育と訓練を実施する必要があります。
最新のセキュリティ技術の導入
三つ目として、最新のセキュリティ技術を導入することが重要です。人工知能(AI)と機械学習(ML)は、サイバー攻撃の検知と対応に重要な役割を果たします。これらの技術は、リアルタイムでデータを分析して異常の兆候を検知し、迅速に対応できます。
データ暗号化の強化
四つ目として、データの暗号化を強化する必要があります。データの転送時や保存時に暗号化して保護すれば、ハッカーがデータを盗み出しても、解読を困難にできます。これは特に、機密性の高い情報の漏えいを防ぐうえで効果的です。
セキュリティパッチの適用と更新の実施
五つ目として、セキュリティパッチの適用と更新を継続的に行う必要があります。多くのサイバー攻撃は、ソフトウェアの脆弱性を悪用して行われます。そのため、定期的にソフトウェアを更新し、セキュリティパッチを適用することが重要です。
侵入検知システム(IDS)および侵入防止システム(IPS)の導入
六つ目として、侵入検知システム(IDS)と侵入防止システム(IPS)の導入も効果的です。IDSはリアルタイムでネットワークトラフィックを監視して異常の兆候を検知し、IPSはそれを事前に遮断する役割を担います。これは、システムへの不正アクセスを防ぐうえで大きな助けになります。
ブロックチェーン技術の活用
最新技術の動向として、ブロックチェーン技術があります。ブロックチェーンは分散型台帳技術を基盤とし、データを安全に保存して、改ざんを困難にします。これは、金融取引やスマートコントラクトなど、さまざまな分野でセキュリティを高めるために活用されています。
量子(クォンタム)コンピューティング技術
また、量子(クォンタム)コンピューティング技術も注目されています。量子コンピューティングは、従来のコンピューティング方式よりもはるかに速く複雑な問題を解くことができ、サイバーセキュリティ分野でも新たな可能性を開きます。例えば、量子暗号技術は、従来の暗号化方式よりもはるかに強力なセキュリティを提供できます。
サイバーセキュリティの自動化とオーケストレーション
最後に、サイバーセキュリティの自動化とオーケストレーションが重要になっています。これは、さまざまなセキュリティ技術やツールを統合して自動運用し、リアルタイムで対応できるようにすることです。これにより、セキュリティ運用の効率を高め、人的ミスを最小限に抑えることができます。
情報セキュリティとハッキングは、今日のデジタル社会で必ず取り組むべき重要な問題です。個人、企業、政府機関のすべてが情報セキュリティの重要性を認識し、体系的かつ戦略的な対応策を策定する必要があります。
ハッキングのさまざまな種類やサイバー攻撃の事例を通じて、私たちは情報セキュリティの弱点を理解し、その改善に向けた取り組みが必要であることを知ることができます。
最新技術の動向や強化戦略を継続的に把握して適用することで、私たちはより安全で信頼できるサイバー環境を構築できるでしょう。
情報セキュリティは単なる技術的課題ではなく、私たち全員の継続的な関心と努力が求められる分野です。