Trong xã hội hiện đại, bảo mật thông tin và hoạt động tin tặc không còn là mối quan tâm riêng của các chuyên gia. Khi Internet và công nghệ số phát triển, chúng ta hằng ngày truy cập không gian mạng để thực hiện nhiều hoạt động khác nhau.
Những hoạt động này mang lại sự tiện lợi nhưng đồng thời cũng đi kèm nhiều rủi ro như rò rỉ thông tin, hư hỏng dữ liệu và thiệt hại kinh tế. Vì vậy, nhận thức được tầm quan trọng của bảo mật thông tin và hiểu biết về hoạt động tin tặc là điều thiết yếu.
Tài liệu này sẽ trình bày chi tiết về tầm quan trọng và vai trò của bảo mật thông tin trong xã hội hiện đại, khái niệm cơ bản và các hình thức tấn công tin tặc chính, nghiên cứu các trường hợp tấn công mạng, chiến lược tăng cường bảo mật thông tin và những xu hướng công nghệ mới nhất.
Tầm quan trọng của bảo mật thông tin và vai trò trong xã hội hiện đại
 Bảo mật thông tin quan trọng như thế nào trong thời đại số?
Vai trò và mục tiêu của bảo mật thông tin
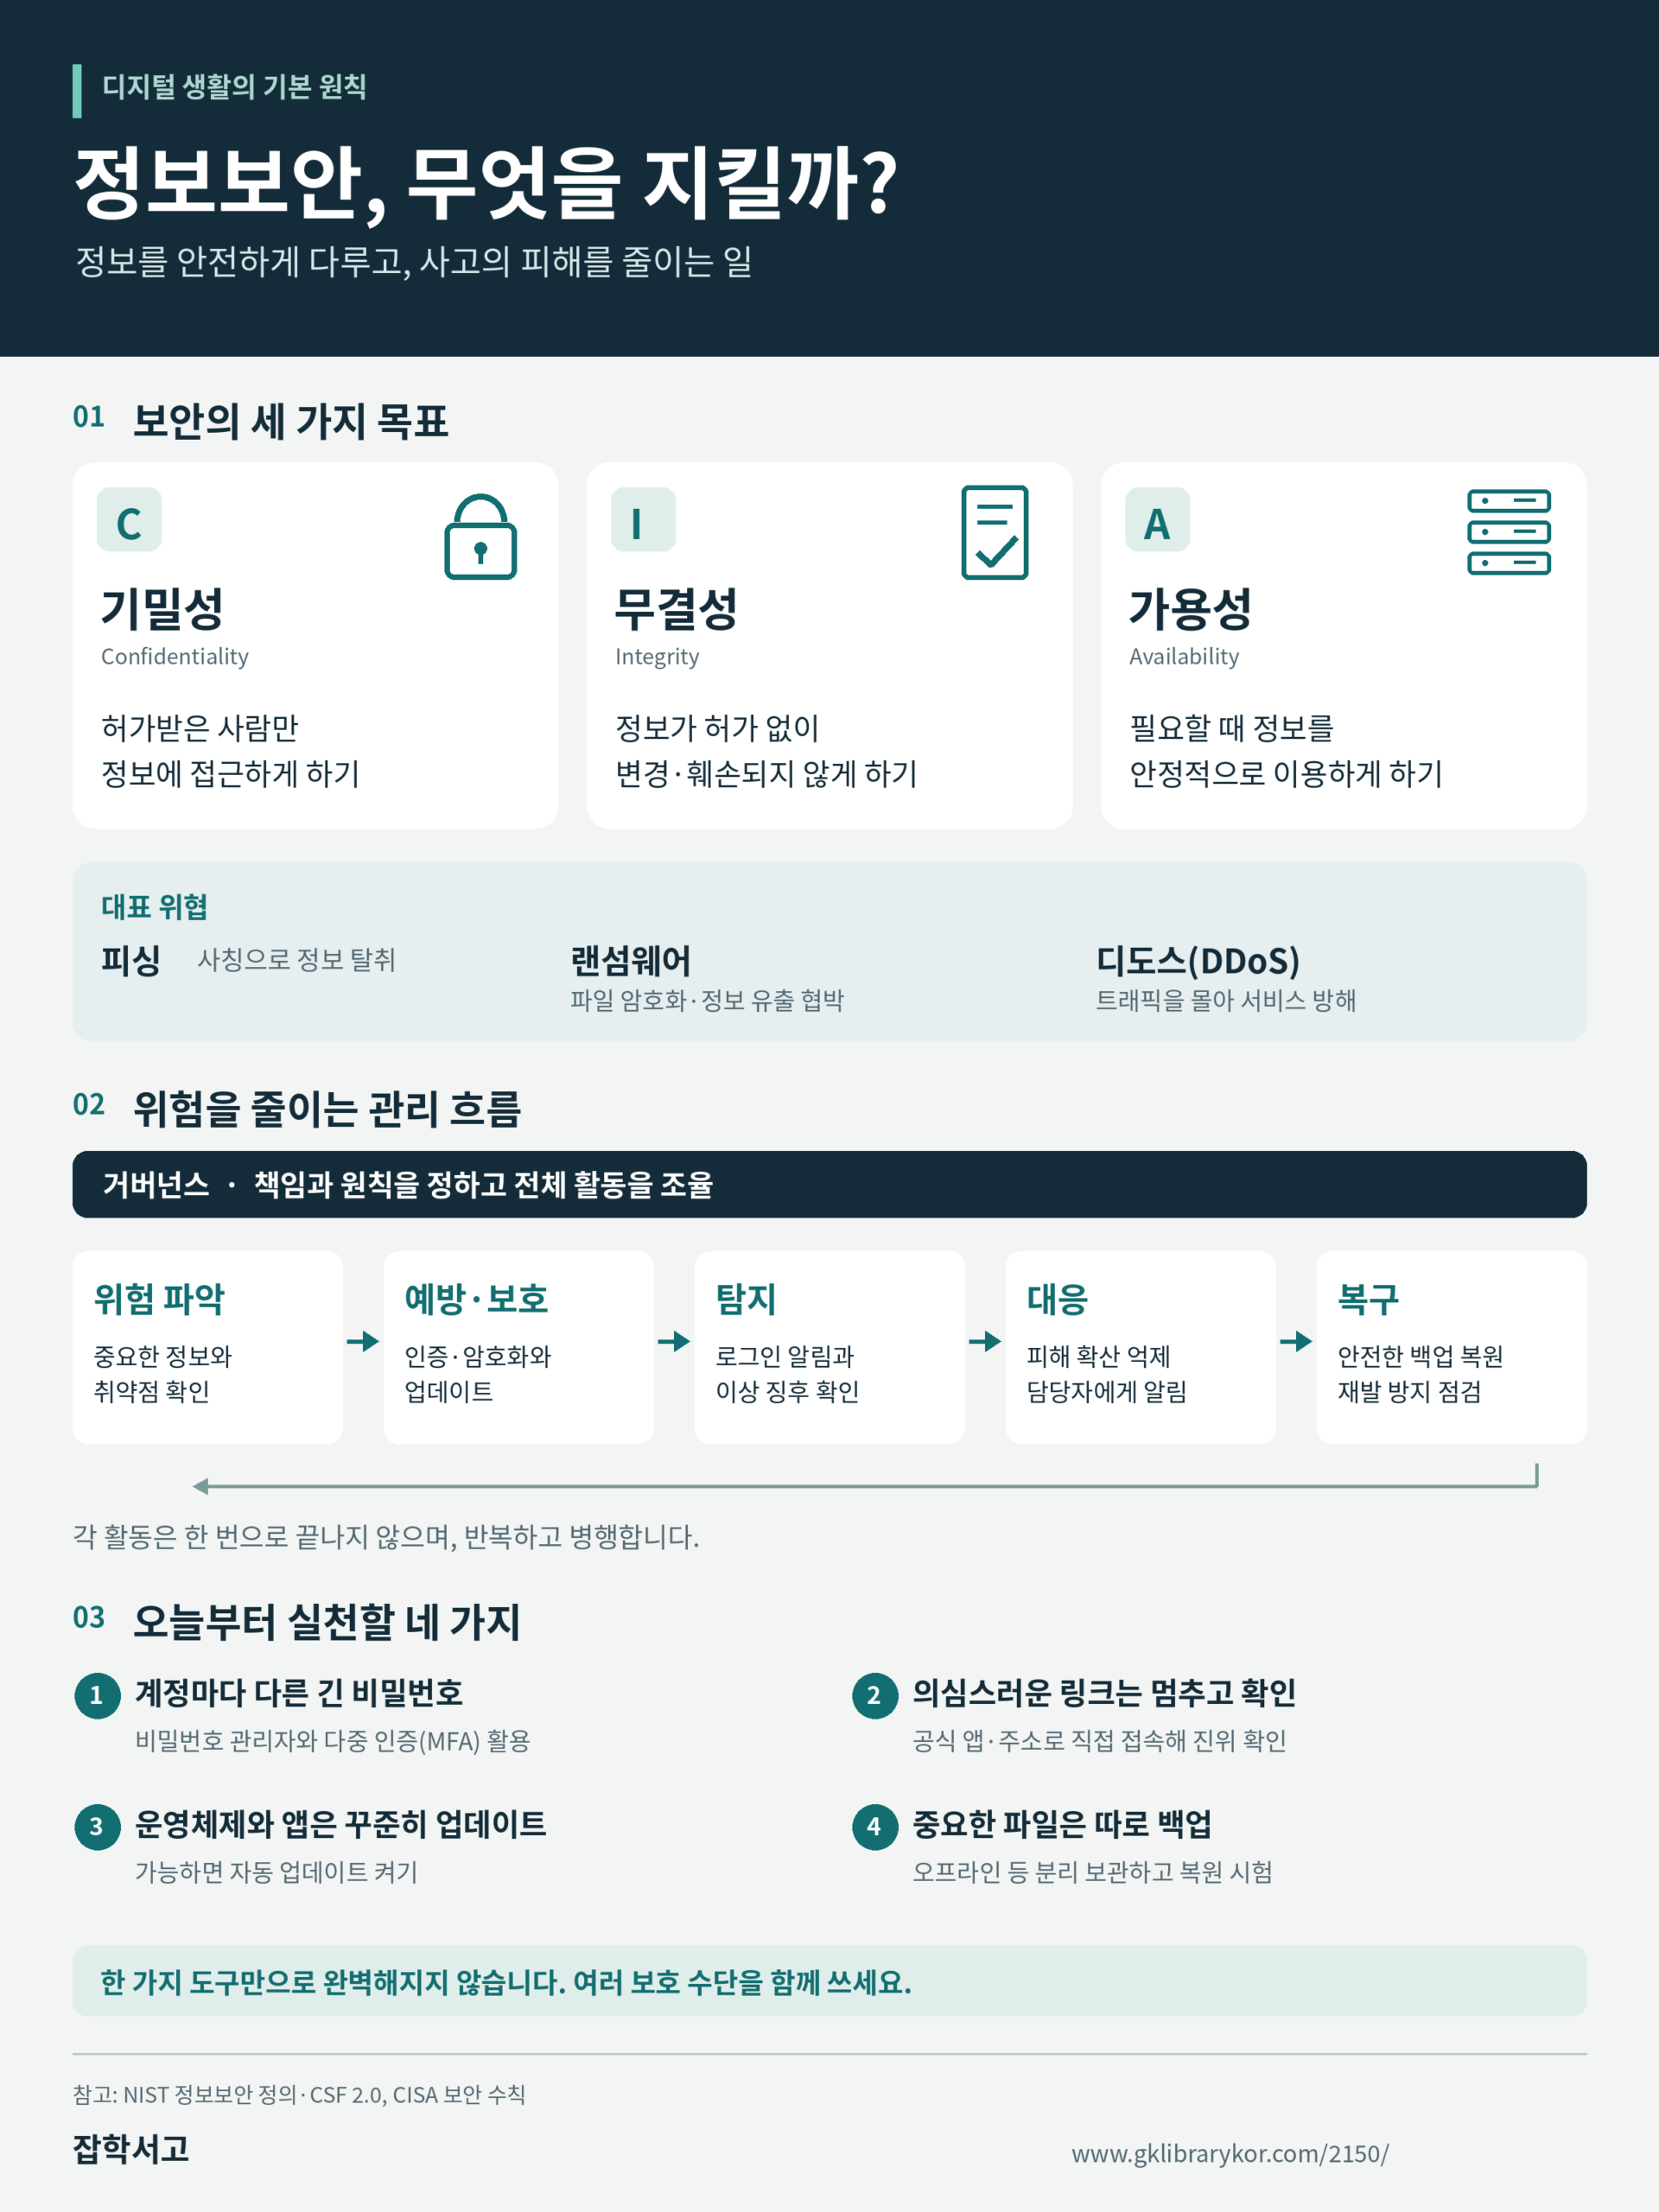
Bảo mật thông tin đóng vai trò quan trọng ở mọi cấp độ, từ cá nhân, doanh nghiệp đến cơ quan chính phủ. Bảo mật thông tin hướng đến việc duy trì tính bí mật, tính toàn vẹn và tính sẵn sàng của dữ liệu nhằm ngăn ngừa thiệt hại do rò rỉ thông tin hoặc hư hỏng dữ liệu. Đặc biệt, doanh nghiệp phải bảo vệ những dữ liệu quan trọng như thông tin khách hàng, thông tin tài chính và bí mật công nghệ; việc rò rỉ những dữ liệu này có thể gây tổn hại nghiêm trọng đến uy tín và tài chính của doanh nghiệp.
Công nghệ số và bảo mật thông tin trong xã hội hiện đại
Trong xã hội hiện đại, công nghệ số được sử dụng trong nhiều lĩnh vực như ngân hàng trực tuyến, thương mại điện tử và giáo dục trực tuyến. Những dịch vụ này tối đa hóa sự tiện lợi cho người dùng nhưng đồng thời cũng trở thành mục tiêu chính của các tin tặc có ý đồ xấu. Điều này cho thấy bảo mật thông tin là một yếu tố thiết yếu chứ không đơn thuần là một lựa chọn.
Tầm quan trọng của bảo mật thông tin đối với cơ quan chính phủ
Đối với các cơ quan chính phủ, bảo mật thông tin cũng là vấn đề liên quan trực tiếp đến an ninh quốc gia. Nếu thông tin quan trọng của quốc gia bị rò rỉ hoặc bị tin tặc xâm nhập, an ninh của cả quốc gia có thể bị đe dọa. Vì vậy, chính phủ các nước đang xây dựng nhiều biện pháp pháp lý và kỹ thuật để tăng cường bảo mật thông tin.
Nhận thức về bảo mật thông tin của người dùng cá nhân
Người dùng cá nhân cũng cần nhận thức được tầm quan trọng của bảo mật thông tin. Nếu thông tin cá nhân bị rò rỉ, họ có thể trở thành nạn nhân của hành vi đánh cắp danh tính, lừa đảo tài chính hoặc bắt nạt trên mạng. Vì vậy, người dùng cá nhân cũng cần tuân thủ những nguyên tắc bảo mật cơ bản và sử dụng phần mềm bảo mật để bảo vệ thông tin của mình.
Hợp tác quốc tế về bảo mật thông tin
Tầm quan trọng của bảo mật thông tin cũng là mối quan tâm lớn trên phạm vi quốc tế. Cộng đồng quốc tế đang tăng cường hợp tác pháp lý và kỹ thuật liên quan đến tội phạm mạng, qua đó hướng đến cải thiện môi trường bảo mật thông tin toàn cầu. Điều này có thể thực hiện được thông qua việc chia sẻ thông tin và hợp tác giữa các quốc gia.
Tóm lại, bảo mật thông tin là vấn đề quan trọng mà mọi thành viên trong xã hội hiện đại đều cần quan tâm. Cá nhân, doanh nghiệp và cơ quan chính phủ đều phải hợp tác để tăng cường bảo mật thông tin và xây dựng môi trường mạng an toàn.
Phân tích khái niệm cơ bản và các hình thức tấn công tin tặc chính
 Cần biết những kỹ thuật tấn công tin tặc nào để bảo mật thông tin?
Khái niệm về hoạt động tin tặc
Hoạt động tin tặc thường được hiểu là việc truy cập hoặc can thiệp trái phép vào hệ thống, mạng hay thiết bị. Tin tặc có nhiều động cơ và mục đích khác nhau, chủ yếu thực hiện tấn công để đánh cắp thông tin, phá hoại hệ thống hoặc thu lợi kinh tế. Hiểu khái niệm cơ bản về hoạt động tin tặc là bước đầu tiên để tăng cường bảo mật thông tin.
Lừa đảo (Phishing)
Một trong những hình thức tấn công tin tặc phổ biến nhất là lừa đảo (Phishing). Phishing là phương thức lấy cắp thông tin nhạy cảm từ người dùng qua email, tin nhắn và các phương tiện tương tự. Kẻ tấn công mạo danh một tổ chức hoặc cá nhân có thật để lấy lòng tin của người dùng, qua đó đánh cắp mật khẩu, thông tin thẻ tín dụng và những thông tin khác.
Phần mềm độc hại (Malware)
Hình thức phổ biến thứ hai là phần mềm độc hại (Malware). Malware là tên gọi chung của các phần mềm có hại, bao gồm virus, sâu máy tính, ngựa thành Troy và những loại tương tự. Phần mềm độc hại thường xâm nhập hệ thống để đánh cắp dữ liệu, phá hoại hệ thống hoặc theo dõi người dùng.
Tấn công từ chối dịch vụ phân tán (DDoS)
Tấn công từ chối dịch vụ phân tán (DDoS) cũng là một trong những hình thức tấn công tin tặc chính. DDoS là cuộc tấn công đồng thời gửi một lượng lớn lưu lượng truy cập đến một máy chủ cụ thể để làm tê liệt hệ thống. Cuộc tấn công này cản trở hoạt động bình thường của trang web hoặc dịch vụ và có thể gây thiệt hại kinh tế lớn cho doanh nghiệp.
Tấn công Zero-Day
Một hình thức khác là tấn công Zero-Day. Tấn công Zero-Day khai thác một lỗ hổng bảo mật trong phần mềm trước khi lỗ hổng đó được công bố hoặc được vá. Đây là hình thức tấn công rất nguy hiểm, đòi hỏi phải ứng phó nhanh chóng.
Mã độc tống tiền (Ransomware)
Tấn công bằng mã độc tống tiền (Ransomware) cũng là một trong những hình thức tấn công tin tặc chính. Ransomware là phần mềm độc hại mã hóa các tệp của người dùng, sau đó đòi tiền để giải mã chúng. Cuộc tấn công này có thể gây thiệt hại lớn không chỉ cho người dùng cá nhân mà cả doanh nghiệp và cơ quan chính phủ. Để phòng ngừa tấn công bằng mã độc tống tiền, việc sao lưu định kỳ và sử dụng phần mềm bảo mật mạnh là điều thiết yếu.
Tấn công bằng kỹ thuật thao túng tâm lý (Social Engineering)
Cuối cùng là tấn công bằng kỹ thuật thao túng tâm lý (Social Engineering). Đây là phương thức lừa con người để lấy cắp thông tin thông qua thao túng tâm lý thay vì tiếp cận bằng kỹ thuật. Ví dụ, trường hợp kẻ tấn công gọi điện, giả làm nhân viên bộ phận IT và yêu cầu cung cấp mật khẩu thuộc hình thức này.
Hiểu những hình thức tấn công tin tặc khác nhau này đóng vai trò quan trọng trong việc tăng cường bảo mật thông tin. Cần xây dựng chiến lược ứng phó phù hợp với từng hình thức và thực hiện các biện pháp phòng ngừa.
Nghiên cứu các trường hợp tấn công mạng và những dạng thiệt hại chính
 Những vụ tấn công tin tặc nào gây thiệt hại lớn trên thế giới?
Cuộc tấn công bằng mã độc tống tiền WannaCry
Các trường hợp tấn công mạng rất đa dạng và những dạng thiệt hại cũng khác nhau. Trước hết, một trong những trường hợp nổi tiếng nhất là cuộc tấn công bằng mã độc tống tiền WannaCry năm 2017. WannaCry là mã độc tống tiền đã lây nhiễm hàng trăm nghìn máy tính trên toàn thế giới và đòi tiền người dùng. Nó gây thiệt hại lớn, đặc biệt đối với các hệ thống quan trọng của cơ sở y tế, doanh nghiệp và cơ quan công.
Vụ tấn công tin tặc vào Sony Pictures
Một trường hợp khác là vụ tấn công tin tặc vào Sony Pictures năm 2014. Trong vụ việc này, tin tặc đã đánh cắp và công khai dữ liệu nội bộ của Sony Pictures Entertainment. Hậu quả là Sony chịu tổn thất tài chính khổng lồ cùng sự suy giảm nghiêm trọng về uy tín.
Vụ tấn công tin tặc vào DNC
Năm 2016, vụ tấn công tin tặc vào DNC đã xảy ra trong quá trình bầu cử tổng thống Mỹ. Đây là trường hợp tin tặc xâm nhập hệ thống email của Ủy ban Quốc gia Đảng Dân chủ (DNC) và công khai các email nội bộ nhằm tác động đến cuộc bầu cử. Đây là một sự kiện nghiêm trọng, đe dọa an ninh quốc gia và sự ổn định chính trị.
Những dạng thiệt hại chính do tấn công mạng
Rò rỉ dữ liệu
Thiệt hại do tấn công mạng có nhiều dạng. Thứ nhất là rò rỉ dữ liệu. Đây là trường hợp thông tin cá nhân, thông tin tài chính, thông tin mật và những dữ liệu tương tự bị lộ ra bên ngoài. Rò rỉ dữ liệu có thể gây thiệt hại lớn cho cả cá nhân lẫn doanh nghiệp.
Tê liệt hệ thống
Thứ hai là tê liệt hệ thống. Khi hệ thống bị tê liệt do tấn công DDoS hoặc nhiễm phần mềm độc hại, hoạt động của trang web hoặc dịch vụ bị cản trở và hoạt động của doanh nghiệp có thể bị ảnh hưởng nghiêm trọng. Điều này làm suy giảm lòng tin của khách hàng và gây thiệt hại kinh tế.
Thiệt hại kinh tế
Thứ ba là thiệt hại kinh tế. Thiệt hại kinh tế do tấn công mạng gây ra là rất lớn. Nhiều dạng tổn thất kinh tế có thể phát sinh, chẳng hạn như khoản tiền bị đòi trong cuộc tấn công bằng mã độc tống tiền, chi phí khôi phục hệ thống và chi phí xử lý pháp lý.
Tổn hại danh tiếng
Thứ tư là tổn hại danh tiếng. Doanh nghiệp hoặc tổ chức bị tấn công mạng sẽ mất lòng tin của khách hàng, điều này có thể dẫn đến tổn thất lớn về lâu dài. Khi thông tin khách hàng bị rò rỉ, doanh nghiệp đó phải đầu tư nhiều thời gian và nguồn lực để khôi phục lòng tin.
Vấn đề pháp lý
Thứ năm, các vấn đề pháp lý cũng có thể phát sinh. Nếu xảy ra vấn đề pháp lý do rò rỉ dữ liệu hoặc vi phạm luật bảo vệ thông tin cá nhân, điều này sẽ làm phát sinh thêm chi phí và tiêu tốn thời gian. Ngoài ra, các chế tài pháp lý có thể cản trở nghiêm trọng hoạt động của doanh nghiệp.
Chiến lược tăng cường bảo mật thông tin và những xu hướng công nghệ mới nhất
 Vậy cần tăng cường bảo mật như thế nào?
Triển khai hệ thống xác thực đa yếu tố (MFA)
Nhiều chiến lược và công nghệ đang được triển khai để tăng cường bảo mật thông tin. Thứ nhất, việc triển khai hệ thống xác thực đa yếu tố (MFA) là rất quan trọng. Xác thực đa yếu tố là phương thức tăng cường bảo mật bằng cách yêu cầu người dùng trải qua nhiều bước xác thực khi đăng nhập. Phương thức này cung cấp thêm lớp bảo vệ ngay cả khi mật khẩu bị lộ.
Đào tạo bảo mật liên tục và nâng cao nhận thức
Thứ hai, cần liên tục đào tạo về bảo mật và nâng cao nhận thức. Điều quan trọng là nhân viên nhận thức được tầm quan trọng của bảo mật thông tin và tuân thủ các nguyên tắc bảo mật cơ bản. Để làm được điều này, cần tổ chức đào tạo và diễn tập bảo mật định kỳ.
Ứng dụng công nghệ bảo mật mới nhất
Thứ ba, việc ứng dụng những công nghệ bảo mật mới nhất là rất quan trọng. Trí tuệ nhân tạo (AI) và học máy (ML) đóng vai trò quan trọng trong việc phát hiện và ứng phó với tấn công mạng. Những công nghệ này có thể phân tích dữ liệu theo thời gian thực để phát hiện dấu hiệu bất thường và ứng phó nhanh chóng.
Tăng cường mã hóa dữ liệu
Thứ tư, cần tăng cường mã hóa dữ liệu. Khi dữ liệu được bảo vệ bằng mã hóa trong quá trình truyền hoặc lưu trữ, tin tặc sẽ khó giải mã ngay cả khi đánh cắp được dữ liệu. Điều này đặc biệt hiệu quả trong việc ngăn chặn rò rỉ thông tin nhạy cảm.
Thực hiện vá lỗi bảo mật và cập nhật
Thứ năm, cần liên tục thực hiện vá lỗi bảo mật và cập nhật. Nhiều cuộc tấn công mạng được tiến hành bằng cách khai thác lỗ hổng trong phần mềm. Vì vậy, việc cập nhật phần mềm định kỳ và áp dụng các bản vá bảo mật là rất quan trọng.
Triển khai hệ thống phát hiện xâm nhập (IDS) và hệ thống ngăn chặn xâm nhập (IPS)
Thứ sáu, triển khai hệ thống phát hiện xâm nhập (IDS) và hệ thống ngăn chặn xâm nhập (IPS) cũng là biện pháp hiệu quả. IDS giám sát lưu lượng mạng theo thời gian thực để phát hiện dấu hiệu bất thường, còn IPS có vai trò ngăn chặn chúng từ trước. Điều này hỗ trợ rất nhiều trong việc ngăn chặn truy cập trái phép vào hệ thống.
Ứng dụng công nghệ blockchain
Một trong những xu hướng công nghệ mới nhất là công nghệ blockchain. Dựa trên công nghệ sổ cái phân tán, blockchain lưu trữ dữ liệu an toàn và khiến dữ liệu khó bị sửa đổi trái phép. Công nghệ này đang được ứng dụng để nâng cao tính bảo mật trong nhiều lĩnh vực như giao dịch tài chính và hợp đồng thông minh.
Công nghệ điện toán lượng tử (Quantum Computing)
Công nghệ điện toán lượng tử (Quantum Computing) cũng đang thu hút sự chú ý. Điện toán lượng tử có thể giải quyết các bài toán phức tạp nhanh hơn rất nhiều so với phương thức điện toán truyền thống, qua đó mở ra những khả năng mới trong lĩnh vực an ninh mạng. Ví dụ, công nghệ mã hóa lượng tử có thể cung cấp mức độ bảo mật mạnh hơn nhiều so với các phương thức mã hóa truyền thống.
Tự động hóa và điều phối an ninh mạng
Cuối cùng, tự động hóa và điều phối an ninh mạng đang trở nên quan trọng. Đây là việc tích hợp nhiều công nghệ và công cụ bảo mật để vận hành tự động và có thể ứng phó theo thời gian thực. Điều này giúp nâng cao hiệu quả vận hành bảo mật và giảm thiểu sai sót của con người.
Bảo mật thông tin và hoạt động tin tặc là những vấn đề quan trọng cần được giải quyết trong xã hội số ngày nay. Cá nhân, doanh nghiệp và cơ quan chính phủ đều cần nhận thức được tầm quan trọng của bảo mật thông tin và xây dựng các biện pháp ứng phó có hệ thống, có chiến lược.
Thông qua các hình thức tấn công tin tặc khác nhau và những trường hợp tấn công mạng, chúng ta có thể hiểu được các điểm yếu trong bảo mật thông tin và nhận thấy sự cần thiết của những nỗ lực cải thiện chúng.
Bằng cách liên tục theo dõi và áp dụng các xu hướng công nghệ mới nhất cùng những chiến lược tăng cường bảo mật, chúng ta sẽ có thể xây dựng một môi trường mạng an toàn và đáng tin cậy hơn.
Bảo mật thông tin không chỉ là một nhiệm vụ kỹ thuật mà còn là lĩnh vực đòi hỏi sự quan tâm và nỗ lực liên tục của tất cả chúng ta.