
등록되지 않은 이미지는 대체 이미지가 표시될 수 있습니다.
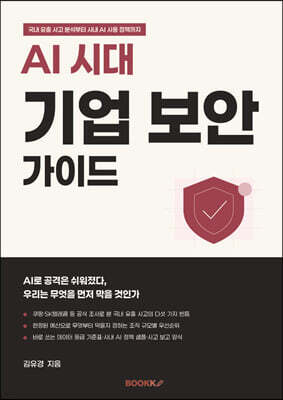
AI 시대 기업 보안 가이드
국내 유출 사고 분석부터 사내 AI 사용 정책까지
책 소개
AI의 발달로 회사의 정보를 노리는 공격은 훨씬 쉬워졌습니다. 그런데 최근 국내 대형 유출 사고의 시작은 첨단 기술이 아니었습니다. 관리되지 않은 서명키, 평문으로 저장된 인증키, 오래도록 아무도 점검하지 않은 소프트웨어, 보안 관심이 덜한 외부 페이지였습니다.
이 책은 공식 조사 결과를 바탕으로 국내 유출 사고를 해부해 사고마다 되풀이되는 다섯 가지 빈틈을 짚습니다. 이어서 기계 속도로 움직이는 새로운 공격, 웹 접점을 쉬지 않고 두드리는 자동화 공격, 회사가 도입한 AI 자체를 노리는 공격까지 다룹니다. 장마다 공인된 기준에 따른 권장 통제와 함께, 예산과 인력이 부족할 때 먼저 할 수 있는 차선과 이번 주에 해 볼 점검을 담았습니다.
직원들은 이미 업무에 AI를 쓰고 있습니다. 이 책은 금지 대신 안전한 길을 냅니다.
목차
들어가며
1부 사고에서 배우기
1장 유출은 어떻게 일어나는가
2장 사고마다 반복되는 다섯 가지
3장 유출 이후 회사가 치르는 것
2부 이미 시작된 AI 공격
4장 공격 비용이 내려간 곳
5장 스스로 움직이는 공격
6장 웹 접점을 노리는 자동화 공격
7장 AI를 노리는 공격
8장 AI 대 AI
9장 막는 쪽의 우선순위 다시 정하기
3부 AI를 안전하게 쓰기
10장 직원은 이미 쓰고 있다
11장 무엇을 넣어도 되나
12장 서비스 고르기와 계약
13장 기술 장치
14장 밖으로 내보내지 않는 선택지
4부 조직으로
15장 사내 AI 사용 정책 만들기
16장 법과 규제 지도
17장 AI가 얽힌 사고 대응
맺음말
부록
A 사내 AI 사용 정책 샘플
B AI 서비스 도입 전 점검표
C 데이터 등급별 AI 사용 기준표
D OWASP LLM Top 10 대응표
E 사고 보고 양식
F 사고 지도
G 용어집
작가 소개
현업 개발자. 공공 분야의 대규모 정보 시스템을 구축하고 운영하는 일을 하고 있다. 업무를 분석해 요구사항을 정리하는 일부터 설계와 개발, 테스트와 보안 점검, 시스템을 연 뒤의 운영까지, 시스템이 만들어지고 쓰이는 전 과정을 직접 겪었다.
여러 기관과 사용자가 얽힌 복잡한 업무를 시스템으로 옮기면서, 좋은 시스템은 화려한 기술보다 정확한 업무 이해와 꾸준한 기본기에서 나온다는 것을 배웠다. 요즘은 AI 도구를 실제 개발과 운영에 들여오는 방법, 그리고 그 과정에서 지켜야 할 보안과 품질의 기준을 고민하고 있다.
현장에서 부딪힌 문제와 그 답을, 같은 길을 걷는 동료들이 바로 꺼내 쓸 수 있는 형태로 정리하는 것을 목표로 글을 쓴다.
도서 정보
- 출판사
- BOOKK(부크크)
- 출간일
- 2026.10.30
- ISBN13
- 9791112340672
- 상품 유형
- 도서
- 쪽수
- 234쪽
- 크기
- 188 × 254 × 20mm